In un documento trapelato, la Presidenza irlandese propone agli Stati membri dell’UE che l’interesse di OpenAI, Anthropic, Google, Meta e SpaceX a realizzare profitti abbia la precedenza sul diritto fondamentale alla protezione dei dati. L’utilizzo dei dati personali «nel contesto dell’IA» dovrebbe essere automaticamente lecito. Sembra esserci un ampio consenso informale da parte di molti Stati membri. In particolare, le Big Tech sarebbero in grado di utilizzare tutti i dati personali raccolti negli ultimi decenni praticamente senza alcuna restrizione, purché ciò avvenga «nel contesto» dell’IA. Schrems: «In base a queste proposte, i profitti delle aziende di IA avrebbero la meglio sul diritto fondamentale alla privacy degli europei. Si tratta di nient’altro che di un’espropriazione digitale degli europei.» Tutto ciò sta avvenendo nonostante le figure di spicco delle aziende di IA mettano attivamente in guardia dagli enormi rischi associati ai propri prodotti.
- Articolo di Politico con i documenti trapelati inizialmente (a pagamento)
- Proposta estrema trapelata dalla Presidenza irlandese (PDF)
- Proposta della Germania per una massiccia liberalizzazione delle aziende che operano nel settore dell’intelligenza artificiale (PDF)
- Pagina di sintesi della Commissione europea sul «Digital Omnibus»
Cadono gli ultimi limiti: i profitti delle aziende di IA prevalgono sulla protezione dei dati? Nell’ambitodella proposta “Digital Omnibus”, la Commissione europea ha affermato di voler adottare solo semplificazioni minori per le aziende dell’UE, pur dichiarando esplicitamente di voler mantenere un “elevato livello di protezione” per i cittadini europei. Poiché le modifiche dovevano essere minime, è stata scelta una “procedura accelerata” – senza alcuna valutazione dei diritti fondamentali e senza coinvolgere direttamente il gruppo di esperti europei sulla protezione dei dati.
L’articolo 88 quater proposto dalla Commissione europea (ora articolo 88 bis nel documento del Consiglio) mira a liberalizzare l’uso dei dati personali per l’IA. La proposta è attualmente all’esame del Consiglio, dove la presidenza irlandese detiene attualmente le redini. L’Irlanda funge da sede centrale nell’UE per la maggior parte delle società di IA statunitensi e cinesi, da SpaceX a TikTok.
Con il sostegno della Germania e di altre potenze dell’UE, si propone attualmente che, nell’utilizzo dei dati personali «nel contesto dell’IA», le aziende siano generalmente autorizzate a fare praticamente qualsiasi cosa. Gli interessi commerciali delle aziende di IA dovrebbero, in linea di massima, prevalere sui diritti fondamentali degli utenti. Questa autorizzazione generale si applicherebbe anche a persone che non sono mai state clienti di un’azienda di IA, o a dati inseriti decenni fa, ad esempio nelle chat o sui social media. Tutti i dati personali di cui un’azienda di IA possa in qualche modo entrare in possesso rientrerebbero in tale disposizione. Non è necessario chiedere il consenso agli utenti: si presume automaticamente che le aziende abbiano un «interesse legittimo» prevalente se addestrano o utilizzano qualsiasi prodotto di IA.
Schrems: «Probabilmente la maggioranza degli Stati membri dell’UE sta ora affermando che gli interessi di Elon Musk, Zuckerberg, Google o OpenAI, nel realizzare profitti enormi, dovrebbero avere la precedenza sul diritto fondamentale degli europei alla protezione dei dati. Si tratta a tutti gli effetti di una ‘espropriazione digitale’ degli europei. Tutto ciò che abbiamo mai inserito nei sistemi digitali, o che le aziende di IA hanno ottenuto in altro modo, diventa preda facile per l’utilizzo da parte delle aziende di IA».
La vendita dei dati europei agli Stati Uniti e alla Cina. I politici sembrano credere che l’economia europea trarrà vantaggio dall’abolizione del maggior numero possibile di leggi. Tuttavia, ci si può aspettare esattamente il contrario: la maggior parte delle aziende dell’UE non ha né l’accesso allo stesso volume di dati, né il capitale per competere con le società statunitensi. In molti casi, ciò potrebbe anche significare che i dati raccolti dalle aziende dell’UE (ma trattati su piattaforme o servizi negli Stati Uniti) finirebbero per essere trasferiti a fornitori negli Stati Uniti o in Cina.
Schrems: «Questo cambiamento legislativo avvantaggia principalmente i grandi operatori, coloro che hanno raccolto enormi quantità di dati europei. Si tratta di una vera e propria svendita dei dati europei alle multinazionali. Comporterebbe inoltre un massiccio trasferimento di know-how dalle aziende dell’UE verso gli Stati Uniti o la Cina. Dal punto di vista della politica industriale, un simile approccio è una follia.»
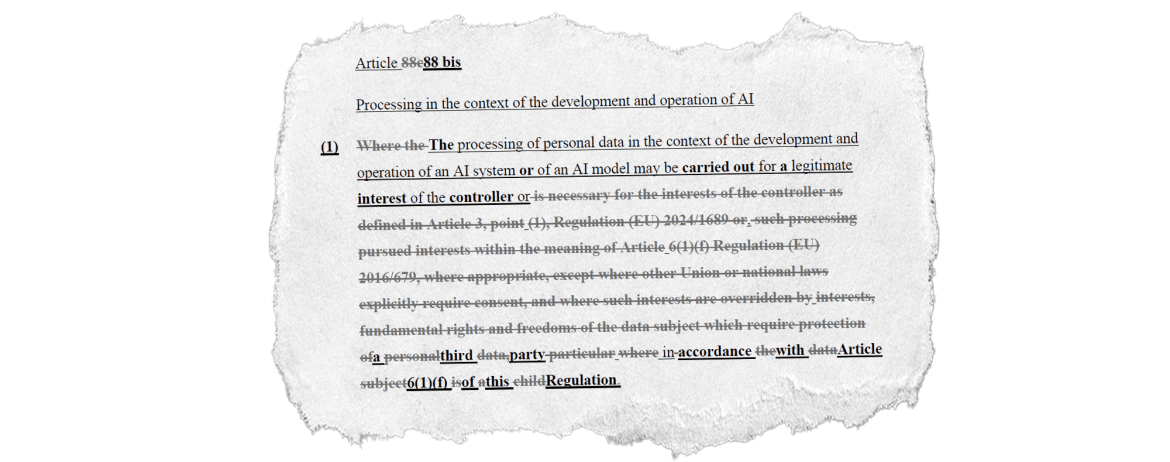
Un assegno in bianco per un’intera tecnologia? Di norma, il GDPR consente il trattamento per finalità specifiche (ad esempio, la conservazione ai fini fiscali o la prevenzione delle frodi). Tuttavia, l’articolo 88c (o articolo 88bis) attualmente proposto legittima un’intera tecnologia. Indipendentemente dalla finalità per cui viene utilizzato, qualsiasi sistema di IA raccoglierebbe legalmente qualsiasi dato personale per impostazione predefinita. Ad esempio, l’articolo proposto consentirebbe anche l’addestramento e l’uso dell’IA a fini di manipolazione, disinformazione, generazione di immagini di nudo o droni killer e, in effetti, qualsiasi altro scopo discutibile. Molte operazioni di trattamento che finora erano illegali diventerebbero improvvisamente legali – solo perché effettuate «nel contesto» di un sistema di IA. Ad esempio, il trattamento dei dati a fini pubblicitari personalizzati (senza consenso) è attualmente illegale nell’UE. Ora, tuttavia, se la pubblicità dovesse essere personalizzata utilizzando la tecnologia di IA, diventerebbe improvvisamente legale.
Schrems: «È come dire che tutto è permesso – qualunque cosa si faccia – purché venga fatto con una tecnologia specifica. Molte cose che prima erano illegali diventerebbero improvvisamente legali, purché si utilizzi l’IA. È assolutamente assurdo concedere a una tecnologia ad alto rischio un trattamento preferenziale rispetto a qualsiasi altro sistema informatico».
La promessa di protezione dei dati, fatta 45 anni fa, sta crollando. A livello europeo, la legislazione sulla protezione dei dati esiste dal 1981. Per decenni, agli europei è stato promesso che una protezione dei dati così (presumibilmente) “rigorosa” avrebbe garantito che piattaforme come Twitter/X, Facebook o Instagram, e aziende come Google o Microsoft, che raccolgono enormi quantità di dati, non li avrebbero “mai” utilizzati per scopi diversi da quelli per cui erano stati condivisi. L’articolo 88c (o ora 88bis) proposto infrange questa promessa: tutti i dati raccolti sono improvvisamente a disposizione, per qualsiasi uso, di qualsiasi sistema di intelligenza artificiale.
Schrems: «Fin dagli anni ’80 abbiamo promesso alle persone che, sebbene le grandi aziende possano conservare i dati, sono autorizzate a utilizzarli solo in misura limitata. L’articolo 88bis ora spalanca improvvisamente le porte e consente un uso illimitato di tutti i dati per l’IA.»
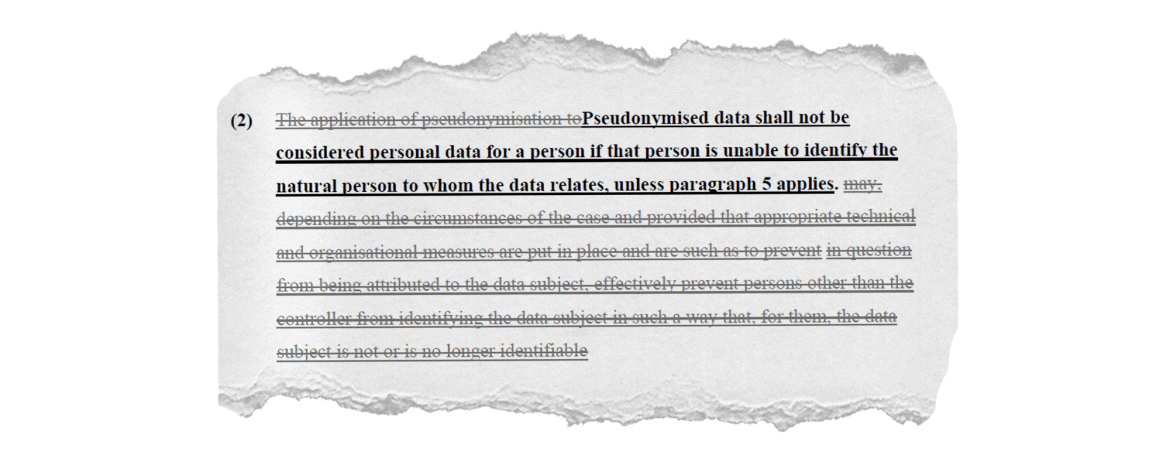
Altre proposte eclatanti: gli Stati membri dell’UE hanno inoltre proposto di restringere drasticamente la definizione di «dati personali», il che significa che, tra le altre cose, non è chiaro se, ad esempio, il tracciamento online rientrerebbe ancora nell’ambito di applicazione del GDPR. Inoltre, i diritti degli interessati non dovrebbero essere applicabili qualora questi ne facciano «abuso». In pratica, la decisione sul fatto che i dati siano ancora «personali» o che un diritto sia «abusivo» spetterebbe principalmente alle aziende. Entrambe queste misure renderebbero quasi impossibile l’applicazione del GDPR nella pratica. Ancor prima di sapere se il GDPR sia applicabile, sorgerebbero già dibattiti riguardo alle capacità e alle intenzioni delle aziende e degli interessati. In pratica, ciò può richiedere anni e costare decine di migliaia di euro.
Schrems: «Queste modifiche sono prese direttamente dal manuale di qualsiasi grande studio legale che difende le big tech. Passiamo anni nei tribunali e davanti alle autorità per far respingere queste richieste. Il legislatore dell’UE probabilmente le rafforzerà, rendendo così il diritto dell’UE ancora più complesso e inapplicabile.»
Posizione della Commissione europea e del Parlamento europeo. La Commissione europea ha compiuto qualche tempo fa un’inversione di rotta di 180 gradi e attualmente privilegia chiaramente gli interessi delle lobby industriali rispetto ai diritti fondamentali. La posizione del Parlamento europeo rimane contrastante. Mentre la maggior parte del Partito Popolare Europeo tende a sostenere l’introduzione di sempre più scappatoie nelle leggi digitali dell’UE, i deputati europei delle fazioni di centro-sinistra hanno finora opposto resistenza. Anche i gruppi di estrema destra si oppongono sempre più alle proposte di un “pass gratuito” per le Big Tech.
Ultima speranza: la Corte di giustizia? Laquestione principale sembra essere se una legge priva di restrizioni significative possa in qualche modo essere conciliata con i diritti fondamentali dell’UE. In passato, la Corte di giustizia europea ha dichiarato incostituzionale la normativa UE in casi che comportavano violazioni ben meno gravi dei diritti fondamentali dell’Unione, come la conservazione dei dati o il trasferimento di dati dell’UE verso gli Stati Uniti.
Schrems: «Se il legislatore ha perso ogni senso della misura e di orientamento, allora i cittadini non possono che rivolgersi ai tribunali. Qualsiasi legge estrema che presenti un alto rischio di essere annullata non farebbe altro che creare maggiore incertezza giuridica – invece della semplificazione promessa.»