En un documento filtrado, la Presidencia irlandesa propone a los Estados miembros de la UE que el interés de OpenAI, Anthropic, Google, Meta y SpaceX por obtener beneficios prevalezca sobre el derecho fundamental a la protección de datos. El uso de datos personales «en el contexto de la IA» debería ser automáticamente lícito. Parece existir un amplio consenso informal por parte de muchos Estados miembros. En concreto, las grandes empresas tecnológicas podrían utilizar todos los datos personales recopilados durante las últimas décadas sin prácticamente ninguna restricción, siempre que ello se produzca «en el contexto» de la IA. Schrems: «Con estas propuestas, los beneficios de las empresas de IA prevalecerían sobre el derecho fundamental de los europeos a la privacidad. Esto no es más que una expropiación digital de los europeos». Todo esto está ocurriendo a pesar de que las figuras clave de las empresas de IA advierten activamente sobre los enormes riesgos asociados a sus propios productos.
- Artículo de Politico con los documentos filtrados inicialmente (con acceso de pago)
- Propuesta extrema filtrada por la Presidencia irlandesa (PDF)
- Propuesta de Alemania para la liberalización masiva de las empresas de IA (PDF)
- Página de resumen de la Comisión Europea sobre el «Omnibus digital»
Caen las últimas barreras: ¿los beneficios de las empresas de IA prevalecen sobre la protección de datos? Comoparte de la propuesta del «Ómnibus Digital», la Comisión Europea afirmó que solo adoptaría simplificaciones menores para las empresas de la UE, al tiempo que se comprometía explícitamente a mantener un «alto nivel de protección» para los europeos. Dado que se pretendía que los cambios fueran mínimos, se optó por un «procedimiento acelerado», sin ninguna evaluación de los derechos fundamentales y sin involucrar directamente al grupo de expertos europeos en protección de datos.
El artículo 88 quater propuesto por la Comisión Europea (ahora artículo 88 bis en el documento del Consejo) pretende liberalizar el uso de datos personales para la IA. La propuesta se encuentra actualmente en el Consejo, donde la Presidencia irlandesa lleva las riendas. Irlanda actúa como sede en la UE de la mayoría de las empresas de IA de EE. UU. y China, desde SpaceX hasta TikTok.
Con el apoyo de Alemania y otras potencias de la UE, se propone actualmente que, al utilizar datos personales «en el contexto de la IA», las empresas estén autorizadas, en principio, a hacer prácticamente cualquier cosa. Los intereses comerciales de las empresas de IA deberían prevalecer, en general, sobre los derechos fundamentales de los usuarios. Esta autorización general se aplicaría también a personas que nunca hayan sido clientes de una empresa de IA, o a datos introducidos hace décadas, por ejemplo, en chats o en redes sociales. Todos los datos personales a los que una empresa de IA pueda acceder de alguna manera quedarían sujetos a esta disposición. No es necesario solicitar el consentimiento de los usuarios: se presume automáticamente que las empresas tienen un «interés legítimo» predominante si entrenan o utilizan cualquier producto de IA.
Schrems: «Es probable que la mayoría de los Estados miembros de la UE estén afirmando ahora que los intereses de Elon Musk, Zuckerberg, Google u OpenAI, en obtener enormes beneficios, deben prevalecer sobre el derecho fundamental de los europeos a la protección de datos. Esto no es más que una «expropiación digital» de los europeos. Todo lo que hayamos introducido alguna vez en sistemas digitales, o que las empresas de IA hayan obtenido por cualquier otro medio, pasa a ser presa fácil para que las empresas de IA lo utilicen».
La venta de datos europeos a EE. UU. y China. Los políticos parecen creer que la economía europea se beneficiará de la derogación del mayor número posible de leyes. Sin embargo, cabe esperar exactamente lo contrario: la mayoría de las empresas de la UE no tienen ni el acceso al mismo volumen de datos ni el capital necesario para competir con las empresas estadounidenses. En muchos casos, esto también podría significar que los datos recopilados por empresas de la UE (pero procesados en plataformas o servicios de EE. UU.) acabarían en manos de proveedores de EE. UU. o China.
Schrems: «Este cambio legislativo beneficia principalmente a los grandes actores, aquellos que han recopilado cantidades ingentes de datos de los europeos. Se trata de una venta total de los datos europeos a las corporaciones globales. También daría lugar a que una gran cantidad de conocimientos técnicos pasara de las empresas de la UE a EE. UU. o China. Desde el punto de vista de la política industrial, este enfoque es una locura».
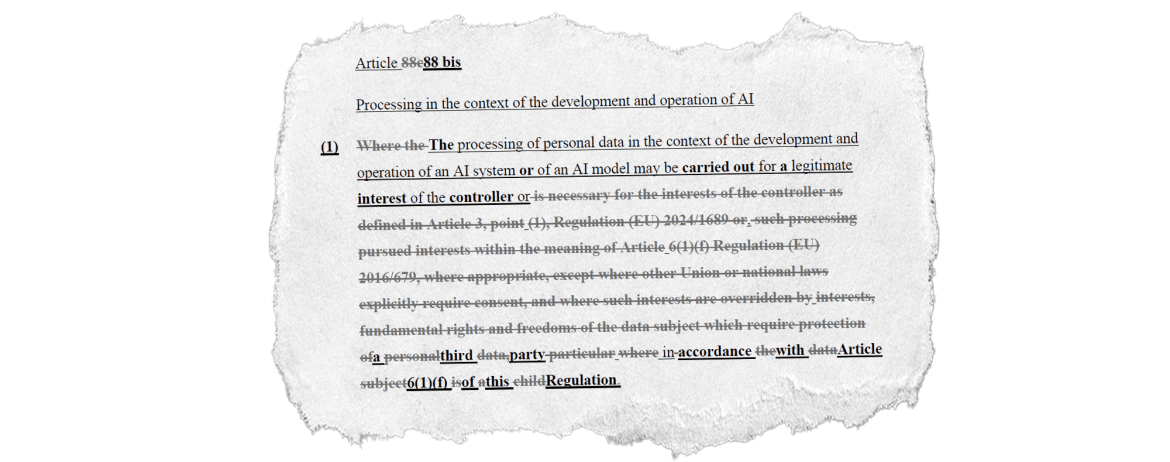
¿Un cheque en blanco para toda una tecnología? Por lo general, el RGPD permite el tratamiento de datos con fines específicos (por ejemplo, la conservación de registros fiscales o la prevención del fraude). Sin embargo, el artículo 88c (o artículo 88 bis) propuesto actualmente legitima toda una tecnología. Independientemente de la finalidad para la que se utilice, cualquier sistema de IA estaría recopilando legalmente cualquier dato personal por defecto. Por ejemplo, el artículo propuesto también permitiría el entrenamiento y el uso de la IA con fines de manipulación, desinformación, generación de imágenes de desnudos o drones asesinos y, de hecho, cualquier otro fin cuestionable. Muchas operaciones de tratamiento que hasta ahora eran ilegales pasarían a serlo de repente, simplemente por realizarse «en el contexto» de un sistema de IA. Por ejemplo, el tratamiento de datos con fines publicitarios personalizados (sin consentimiento) es actualmente ilegal en la UE. Ahora bien, si la publicidad se personalizara utilizando tecnología de IA, de repente pasaría a ser legal.
Schrems: «Es como decir que todo vale —hagas lo que hagas— siempre que se haga con una tecnología específica. Muchas cosas que antes eran ilegales pasarían a ser legales de repente, siempre que se utilice la IA. Es totalmente absurdo dar a una tecnología de alto riesgo un trato preferencial frente a cualquier otro sistema informático».
La promesa de 45 años de protección de datos se está desmoronando. A nivel europeo, la legislación sobre protección de datos existe desde 1981. Durante décadas, se ha prometido a los europeos que esa protección de datos (supuestamente) «estricta» garantizaría que plataformas como Twitter/X, Facebook o Instagram, y empresas como Google o Microsoft, que recopilan enormes cantidades de datos, «nunca» los utilizarían para fines distintos de aquellos para los que fueron compartidos. El artículo 88c propuesto (o ahora 88bis) rompe esta promesa: de repente, todos los datos recopilados quedan a disposición de cualquier sistema de IA para cualquier uso.
Schrems: «Desde la década de 1980, hemos prometido a la gente que, aunque las grandes empresas puedan conservar los datos, solo se les permite utilizarlos de forma limitada. El artículo 88 bis abre ahora de repente las compuertas y permite el uso ilimitado de todos los datos para la IA».
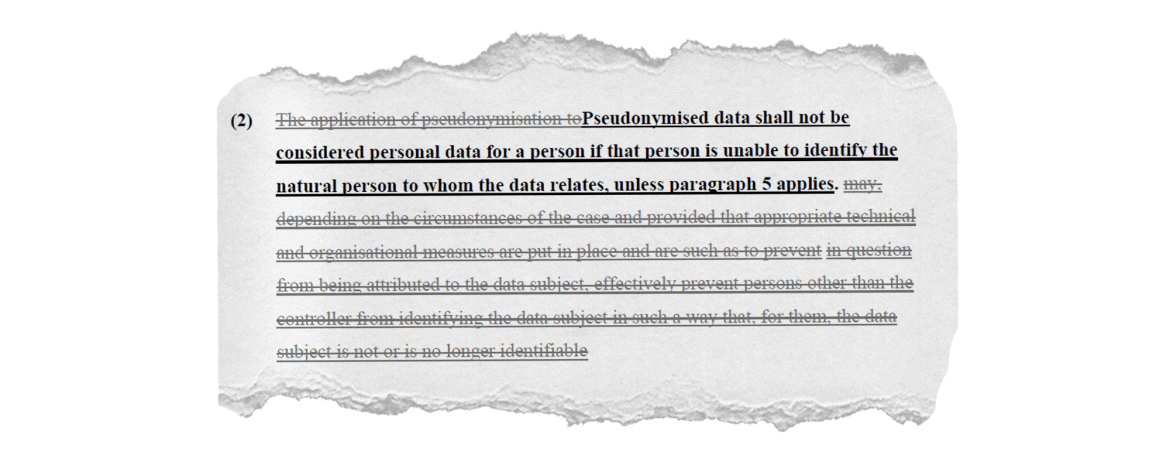
Otras propuestas flagrantes: los Estados miembros de la UE han propuesto además restringir drásticamente la definición de «datos personales», lo que significa que, entre otras cosas, no queda claro si, por ejemplo, el seguimiento en línea seguiría estando amparado por el RGPD. Además, los derechos de los interesados no deberían ser aplicables si estos «abusan» de ellos. En la práctica, la decisión de si los datos siguen siendo «personales» o de si un derecho se ejerce de forma «abusiva» recaería principalmente en las empresas. Ambas medidas harían casi imposible la aplicación del RGPD en la práctica. Antes incluso de saber si se aplica el RGPD, ya surgirían debates sobre las capacidades y las intenciones de las empresas y de los interesados. En la práctica, esto puede llevar años y costar decenas de miles de euros.
Schrems: «Estos cambios están sacados directamente del manual de cualquier gran bufete de abogados que defienda a las grandes empresas tecnológicas. Llevamos años en los tribunales y ante las autoridades para conseguir que se desestimen estas reclamaciones. Es probable que el legislador de la UE les dé un nuevo impulso y, por lo tanto, haga que la legislación de la UE sea aún más compleja e inaplicable.»
Postura de la Comisión Europea y del Parlamento Europeo. La Comisión Europea dio un giro de 180 grados hace algún tiempo y, en la actualidad, da claramente prioridad a los intereses de los grupos de presión de la industria frente a los derechos fundamentales. La postura del Parlamento Europeo sigue siendo ambigua. Mientras que la mayor parte del Partido Popular Europeo tiende a abogar por introducir cada vez más lagunas en la legislación digital de la UE, los diputados al Parlamento Europeo de las formaciones de centroizquierda se han opuesto hasta ahora. Cada vez más, también los grupos de extrema derecha se oponen a las propuestas de dar «vía libre» a las grandes tecnológicas.
¿Última esperanza: el Tribunal de Justicia? Lacuestión principal parece ser si una ley sin restricciones significativas puede conciliarse de alguna manera con los derechos fundamentales de la UE. En el pasado, el Tribunal de Justicia de la Unión Europea ha anulado legislación de la UE en casos que implicaban vulneraciones mucho menos graves de los derechos fundamentales de la UE, como la retención de datos o la transferencia de datos de la UE a Estados Unidos.
Schrems: «Si el legislador ha perdido todo sentido de la proporción y el rumbo, entonces los ciudadanos solo pueden recurrir a los tribunales. Cualquier ley extrema que presente un alto riesgo de ser anulada no haría más que generar mayor inseguridad jurídica, en lugar de la simplificación prometida».