Dans un document qui a fuité, la présidence irlandaise propose aux États membres de l’UE que l’intérêt d’OpenAI, d’Anthropic, de Google, de Meta et de SpaceX à réaliser des bénéfices prime sur le droit fondamental à la protection des données. L’utilisation des données à caractère personnel « dans le cadre de l’IA » devrait automatiquement être légale. Il semble y avoir un large consensus informel parmi de nombreux États membres. En particulier, les géants de la tech pourraient utiliser toutes les données à caractère personnel collectées au cours des dernières décennies sans pratiquement aucune restriction, pour autant que cela se fasse « dans le cadre » de l’IA. Schrems : «Selon ces propositions, les profits des entreprises d’IA l’emporteraient sur le droit fondamental des Européens à la vie privée. Il ne s’agit là que d’une expropriation numérique des Européens. » Tout cela se produit alors même que les principales figures des entreprises d’IA mettent activement en garde contre les risques considérables associés à leurs propres produits.
- Article de Politico accompagnant les documents initialement divulgués (accès payant)
- Proposition extrême de la présidence irlandaise qui a fait l'objet d'une fuite (PDF)
- Proposition de l'Allemagne visant une libéralisation massive des entreprises spécialisées dans l'IA (PDF)
- Page de présentation de la Commission européenne sur le « Digital Omnibus »
Les dernières barrières tombent : les profits des entreprises d’IA l’emportent-ils sur la protection des données ? Dansle cadre de la proposition « Digital Omnibus », la Commission européenne a affirmé n’adopter que des simplifications mineures pour les entreprises de l’UE, tout en s’engageant explicitement à maintenir un « niveau élevé de protection » pour les Européens. Les modifications étant censées être minimes, une « procédure accélérée » a été choisie – sans aucune évaluation au regard des droits fondamentaux et sans impliquer directement le groupe d’experts européens sur la protection des données.
L’article 88 quater proposé par la Commission européenne (désormais article 88 bis dans le document du Conseil) vise à libéraliser l’utilisation des données à caractère personnel pour l’IA. La proposition est actuellement examinée par le Conseil, où la présidence irlandaise tient actuellement les rênes. L’Irlande sert de siège européen à la majorité des entreprises américaines et chinoises spécialisées dans l’IA, de SpaceX à TikTok.
Avec le soutien de l’Allemagne et d’autres poids lourds de l’UE, il est actuellement proposé que, lors de l’utilisation de données à caractère personnel « dans le cadre de l’IA », les entreprises soient en principe autorisées à faire pratiquement tout ce qu’elles veulent. Les intérêts commerciaux des entreprises d’IA devraient généralement primer sur les droits fondamentaux des utilisateurs. Cette autorisation générale s’appliquerait également aux personnes qui n’ont jamais été clientes d’une entreprise d’IA, ou aux données saisies il y a plusieurs décennies, par exemple dans des discussions en ligne ou sur les réseaux sociaux. Toutes les données à caractère personnel auxquelles une entreprise d’IA pourrait avoir accès d’une manière ou d’une autre relèveraient de cette disposition. Il n’est pas nécessaire de demander le consentement des utilisateurs : on présume automatiquement que les entreprises ont un « intérêt légitime » prépondérant dès lors qu’elles entraînent ou utilisent un produit d’IA.
Schrems : «Une majorité probable d’États membres de l’UE affirme désormais que les intérêts d’Elon Musk, de Zuckerberg, de Google ou d’OpenAI, qui visent à réaliser d’énormes profits, devraient primer sur le droit fondamental des Européens à la protection des données. Cela revient ni plus ni moins à une « expropriation numérique » des Européens. Tout ce que nous avons jamais saisi dans des systèmes numériques, ou que les entreprises d’IA ont obtenu d’une autre manière, devient une proie légitime que ces entreprises peuvent exploiter. »
La vente de données européennes aux États-Unis et à la Chine. Les responsables politiques semblent croire que l’économie européenne tirera profit de la suppression du plus grand nombre possible de lois. On peut pourtant s’attendre à exactement le contraire : la plupart des entreprises de l’UE n’ont ni l’accès au même volume de données, ni le capital nécessaire pour rivaliser avec les entreprises américaines. Dans de nombreux cas, cela pourrait également signifier que les données collectées par des entreprises de l’UE (mais traitées sur des plateformes ou des services situés aux États-Unis) seraient transmises à des prestataires aux États-Unis ou en Chine.
Schrems : « Ce changement législatif profite avant tout aux grands acteurs, ceux qui ont collecté des quantités massives de données européennes. Il s’agit d’une véritable braderie des données européennes au profit des multinationales. Cela entraînerait également un transfert massif de savoir-faire des entreprises de l’UE vers les États-Unis ou la Chine. Du point de vue de la politique industrielle, une telle approche relève de la folie. »
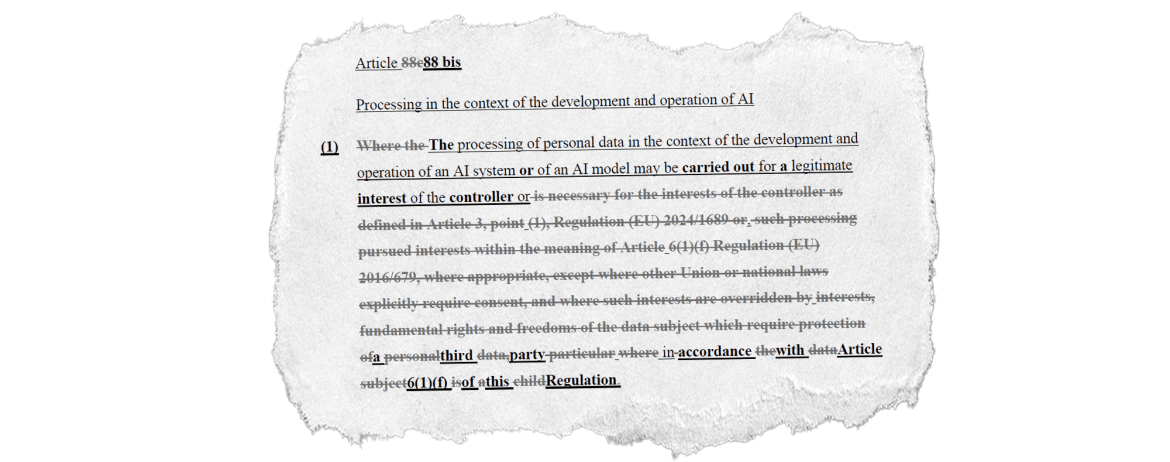
Un blanc-seing pour toute une technologie ? En règle générale, le RGPD autorise le traitement de données à des fins spécifiques (par exemple, la conservation à des fins fiscales ou la prévention de la fraude). Or, l’article 88c (ou 88bis) actuellement proposé légitime toute une technologie. Quelle que soit la finalité à laquelle il est utilisé, tout système d’IA serait légalement autorisé à collecter toutes les données à caractère personnel par défaut. Par exemple, l’article proposé autoriserait également l’entraînement et l’utilisation de l’IA à des fins de manipulation, de désinformation, de génération d’images de nudité, ou encore de drones tueurs, et en réalité à toute autre finalité contestable. De nombreux traitements jusqu’ici illégaux deviendraient soudainement légaux – simplement parce qu’ils sont effectués « dans le cadre » d’un système d’IA. Par exemple, le traitement de données à des fins de publicité personnalisée (sans consentement) est actuellement illégal dans l’UE. Or, désormais, si la publicité devait être personnalisée à l’aide de la technologie d’IA, elle deviendrait soudainement légale.
Schrems : « C’est comme dire que tout est permis – quoi que l’on fasse – tant que cela est réalisé à l’aide d’une technologie spécifique. De nombreuses pratiques auparavant illégales deviendraient soudainement légales, à condition d’utiliser l’IA. Il est tout à fait absurde d’accorder à une technologie à haut risque un traitement préférentiel par rapport à tout autre système informatique. »
La promesse de protection des données, vieille de 45 ans, est en train de s’effondrer. Au niveau européen, la législation sur la protection des données existe depuis 1981. Depuis des décennies, on promet aux Européens qu’une telle protection des données (soi-disant) « stricte » garantirait que des plateformes telles que Twitter/X, Facebook ou Instagram, ainsi que des entreprises comme Google ou Microsoft, qui collectent d’énormes quantités de données, ne les utiliseraient « jamais » à d’autres fins que celles pour lesquelles elles ont été partagées. L’article 88c proposé (ou désormais 88bis) rompt cette promesse : toutes les données collectées sont soudainement à la disposition de n’importe quel système d’IA, pour n’importe quelle utilisation.
Schrems : «Depuis les années 1980, nous avons promis aux citoyens que, même si les grandes entreprises pouvaient conserver les données, elles n’étaient autorisées à les utiliser que de manière limitée. L’article 88 bis ouvre désormais soudainement les vannes et autorise une utilisation illimitée de toutes les données pour l’IA. »
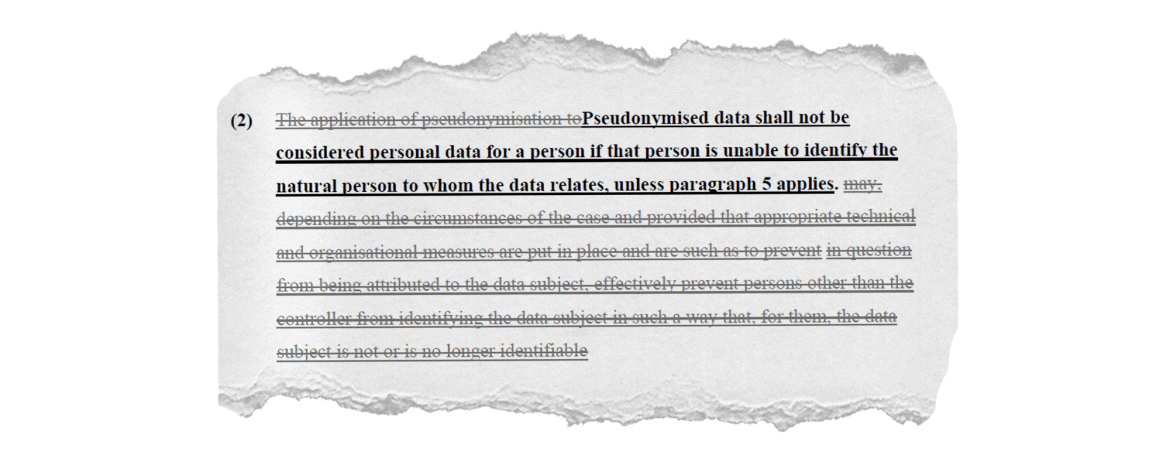
Autres propositions flagrantes : les États membres de l’UE ont en outre proposé de restreindre considérablement la définition des « données à caractère personnel », ce qui signifie, entre autres, qu’il n’est pas clair si, par exemple, le suivi en ligne serait toujours couvert par le RGPD. De plus, les droits des personnes concernées ne devraient pas s’appliquer si celles-ci en font un « usage abusif ». Dans la pratique, ce seraient principalement les entreprises qui décideraient si des données sont encore « à caractère personnel » ou si l’exercice d’un droit est « abusif ». Ces deux mesures rendraient l’application du RGPD pratiquement impossible. Avant même de savoir si le RGPD s’applique, des débats surgiraient déjà concernant les capacités et les intentions des entreprises et des personnes concernées. Dans la pratique, cela peut prendre des années et coûter des dizaines de milliers d’euros.
Schrems : «Ces modifications sont tout droit sorties du manuel de n’importe quel grand cabinet d’avocats défendant les géants de la tech. Nous passons des années devant les tribunaux et les autorités pour faire rejeter ces allégations. Le législateur européen va probablement leur donner un coup de fouet et, ce faisant, rendre le droit européen encore plus complexe et inapplicable.»
Position de la Commission européenne et du Parlement européen. La Commission européenne a opéré un revirement à 180 degrés il y a quelque temps et privilégie désormais clairement les intérêts des lobbies industriels au détriment des droits fondamentaux. La position du Parlement européen reste mitigée. Alors que la plupart des membres du Parti populaire européen ont tendance à plaider en faveur de l’introduction d’un nombre croissant de failles dans la législation numérique de l’UE, les députés européens issus des groupes de centre-gauche ont jusqu’à présent résisté. De plus en plus, les groupes d’extrême droite s’opposent également aux propositions visant à accorder un « passe-droit » aux géants de la tech.
Dernier espoir : la Cour de justice ? Laquestion principale semble être de savoir si une loi dépourvue de toute restriction significative peut, d’une quelconque manière, être conciliée avec les droits fondamentaux de l’UE. Par le passé, la Cour de justice de l’Union européenne a invalidé des textes législatifs européens dans des affaires impliquant des atteintes bien moins graves aux droits fondamentaux de l’UE, comme la conservation des données ou le transfert de données de l’UE vers les États-Unis.
Schrems : «Si le législateur a perdu tout sens de la mesure et toute orientation, alors les citoyens ne peuvent que se tourner vers les tribunaux. Toute loi extrême présentant un risque élevé d’être annulée ne ferait que créer davantage d’insécurité juridique – au lieu de la simplification promise. »