Dzień Ochrony Danych Osobowych: Czy Europejczycy są naprawdę chronieni?
Europejski Dzień Ochrony Danych w dniu 28 stycznia upamiętnia podpisanie w 1981 r. pierwszych paneuropejskich ram ochrony danych (Konwencja108). Dziś, 42 lata później, GDPR jest postrzegane jako centralny akt prawny w zakresie ochrony danych w Europie i ma umożliwić obywatelom korzystanie z ich podstawowego prawa do prywatności. Początkowo okrzyknięte - i obawiające się - jako narzędzie egzekwowania prawa, GDPR znajduje się na skraju tego samego losu, co jego poprzednicy, będąc po prostu ignorowanym.
Egzekwowanie GDPR tylko w teorii. GDPR ma na celu zapewnienie wszystkim użytkownikom w Europie kontroli nad ich danymi osobowymi. Każdy ma prawo dowiedzieć się, jakie dane ma na jego temat firma, jak są one przetwarzane oraz prawo do zaprzestania bezprawnego przetwarzania. W praktyce jednak użytkownicy byli nękani przede wszystkim banerami z ciasteczkami i wyskakującymi okienkami, które nie pozostawiały wyboru, jak tylko powiedzieć "tak". Europejczycy, którzy próbowali skorzystać ze swojego prawa do ochrony danych, często byli rozgoryczeni. noyb regularnie otrzymuje wiadomości od sfrustrowanych użytkowników z całej UE: procedury są opóźniane, skargi są odrzucane bez dalszego dochodzenia przez władze lub są całkowicie zaniechane. Prawa użytkowników ostatecznie trafiają do kosza.
Konflikt między prawem a organami regulacyjnymi. W ciągu ostatnich 4,5 roku GDPR padło ofiarą braku egzekwowania i taktyki przeciągania przez duże firmy technologiczne. Nawet gdy władze podejmują decyzje i karzą firmy, sprawy mogą ciągnąć się latami ze względu na odwołania i filibustery firm technologicznych. Nawet przy okazjonalnie wysokich karach, łamanie prawa opłaca się "wielkim technologiom". Podczas gdy egzekwowanie GDPR jest bardzo zróżnicowane w całej Europie, nawet bardziej aktywne organy ochrony danych stoją przed poważnymi wyzwaniami, ponieważ sprawy transgraniczne wymagają współpracy między organami (one-stop-shop).
Max Schrems, przewodniczący noyb:"Nawet aktywne organy są często na przegranej pozycji, ponieważ egzekwowanie GDPR jest tylko tak silne, jak jego najsłabsze ogniwo"
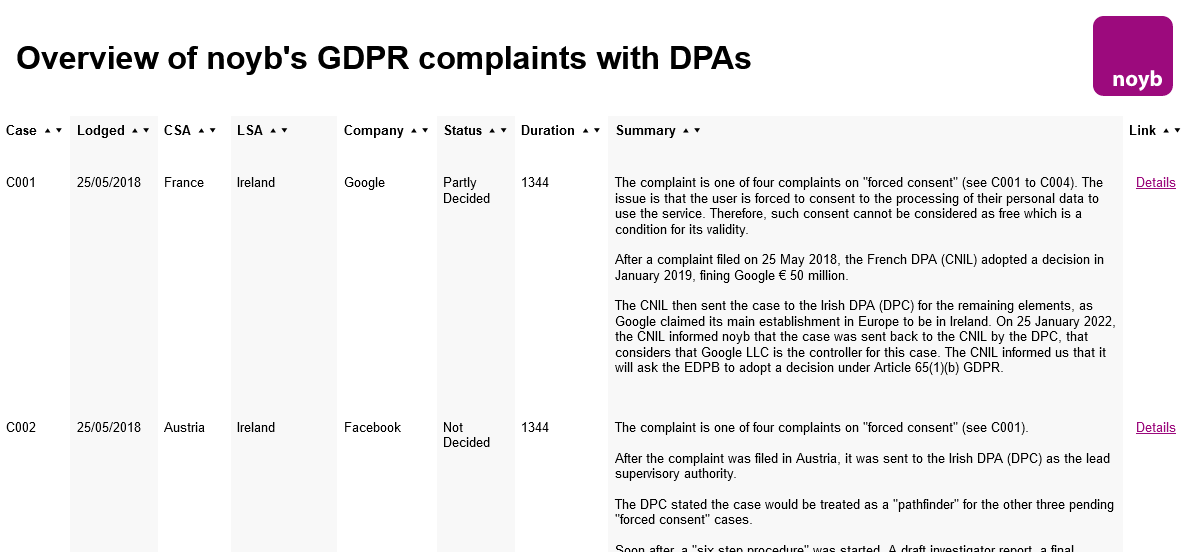
>>> Kliknięcie obrazka otworzy pełną tabelę w nowej zakładce
Przeszkoda w egzekwowaniu przepisów. Organy takie jak irlandzki Urząd Ochrony Danych (DPC) są czynnikiem krytycznym, jeśli chodzi o wdrożenie GDPR, ponieważ większość amerykańskich firm technologicznych ma tam swoje europejskie siedziby. Irlandia przez długi czas była uważana za "wąskie gardło" w egzekwowaniu GDPR w całej UE; z jednej strony ze względu na niezwykle powolne tempo rozpatrywania spraw, a z drugiej strony ze względu na to, że organ ten często stosuje "przyjazną dla biznesu" interpretację prawa:
Dopiero po wydaniu przez Europejską Radę Ochrony Danych (EDPB) wiążącej decyzji w 4 ,5-letniej sprawie noyb dotyczącej omijania GDPR przez Facebooka, irlandzki DPC podjął działania. Ogłosił on grzywnę w wysokości 390 mln euro i nakazał Mecie uzyskanie ważnej zgody na spersonalizowaną reklamę. W ciągu tych 4,5 roku DPC często stawał po stronie Mety i teraz również wydał znacznie zmniejszoną karę. Pozostałe organy musiały wielokrotnie (jednogłośnie) uchylać DPC.
Oprócz Irlandii, Luksemburg jest znany z tego, że mieści siedziby dużych firm, takich jak Amazon, eBay i Paypal, co daje luksemburskiemu organowi kluczową rolę jako siła regulacyjna. Podobnie jak w przypadku Irlandii, noyb czekał od 2019 roku na decyzję w sprawie skargi dot Amazon's violation on the right to access, dlatego noyb musi teraz podjąć działania prawne przeciwko organowi.
Oprócz "dużych" hubów technologicznych w UE, istnieje również wiele krajowych ciekawostek. Na przykład władze Francji i Szwecji zaprzeczają, że użytkownicy są stronami postępowania. Bawarski urząd nie daje dostępu do akt. Polski organ wymaga, aby skargi były składane w formie cyfrowej, ale pozwala jedynie na fizyczne kopiowanie akt w Warszawie. Organ austriacki stosuje klauzulę krajową w celu zamknięcia ogromnej ilości postępowań, ponieważ firma rzekomo rozwiązała problem. Bułgarski urząd od lat ignoruje wszelką komunikację mailową, telefoniczną i pocztową. Niemieckie sądy uchylają decyzje urzędów, natomiast pozew przeciwko urzędowi w Irlandii może szybko kosztować 100 tys. euro.
764 skargi nierozpatrzone. Od czasu wejścia w życie GDPR w maju 2018 r., noyb złożył 848 indywidualnych skarg do różnych organów ochrony danych w całej Europie. Tylko 10% (84 skargi) spraw zostało rozstrzygniętych przez właściwe organy, z których większość została zamknięta lub znaleziono ugodę z firmą, ponieważ naprawiła ona naruszenie. Niektóre sprawy zostały rozstrzygnięte tylko częściowo. Około 15 spraw jest obecnie rozpatrywanych przez sądy krajowe, ponieważ władze nie podjęły decyzji w przewidzianym prawem terminie lub noyb odwołał się od decyzji.
Ze względu na bezczynność organów i brak przepisów proceduralnych wiele postępowań jest przenoszonych do sądów krajowych, które często nie posiadają niezbędnej wiedzy na temat GDPR. Decyzje są często uchylane z powodu możliwych do uniknięcia błędów proceduralnych. Dla wielu użytkowników pójście do sądu nie jest możliwe ze względów finansowych. Kancelarie prawne wiedzą o tym i celowo przeciążają organy i sądy niekończącymi się skargami i setkami stron pism.
Max Schrems:"W tym roku GDPR będzie obowiązywać przez pięć lat. Jak na razie wiele firm skutecznie oszukuje, bo egzekwowanie przepisów jest tylko w niewielkim stopniu. Obietnice GDPR, aby uczynić ochronę danych skuteczną i prostą, zawodzą z powodu organów krajowych w krajach członkowskich, które jak dotąd nie zdołały doprowadzić do skutecznego egzekwowania przepisów."