I mitten av juli avslöjade undersökningar gjorda av NDR och SZ att kreditinformationsbyrån SCHUFA lagrar miljontals dataposter som borde ha raderats för länge sedan. Det har sedan dess framkommit att SCHUFA även använder dessa uppgifter för sina kunders ”teständamål”. Potentiellt berörs alla 69 miljoner personer som SCHUFA har uppgifter om. Och SCHUFA fortsätter att vägra samarbeta: Till och med som svar på begäranden om tillgång enligt artikel 15 i GDPR vägrar företaget att lämna ut dessa historiska uppgifter. Med tanke på de uppenbara överträdelserna av GDPR, har noyb nu utfärdat en formell varning till kreditinformationsbyrån och meddelat att man kommer att ansöka om ett föreläggande. Registrerade vars historiska uppgifter har undanhållits av SCHUFA kan också anmäla sitt intresse för en framtida grupptalan om skadestånd.
- Undersökningar av NDR och SZ: ”Schufas ’skuggdatabas’”
- SCHUFA:s svar: ”Sanningen om den påstådda ’skuggdatabasen’”
- Svar från SCHUFA:s advokat Tim Wybitul på LinkedIn
- Petition från Algorithm Watch: ”Schufa-skandalen: Ta bort skuggdatabasen omedelbart!”
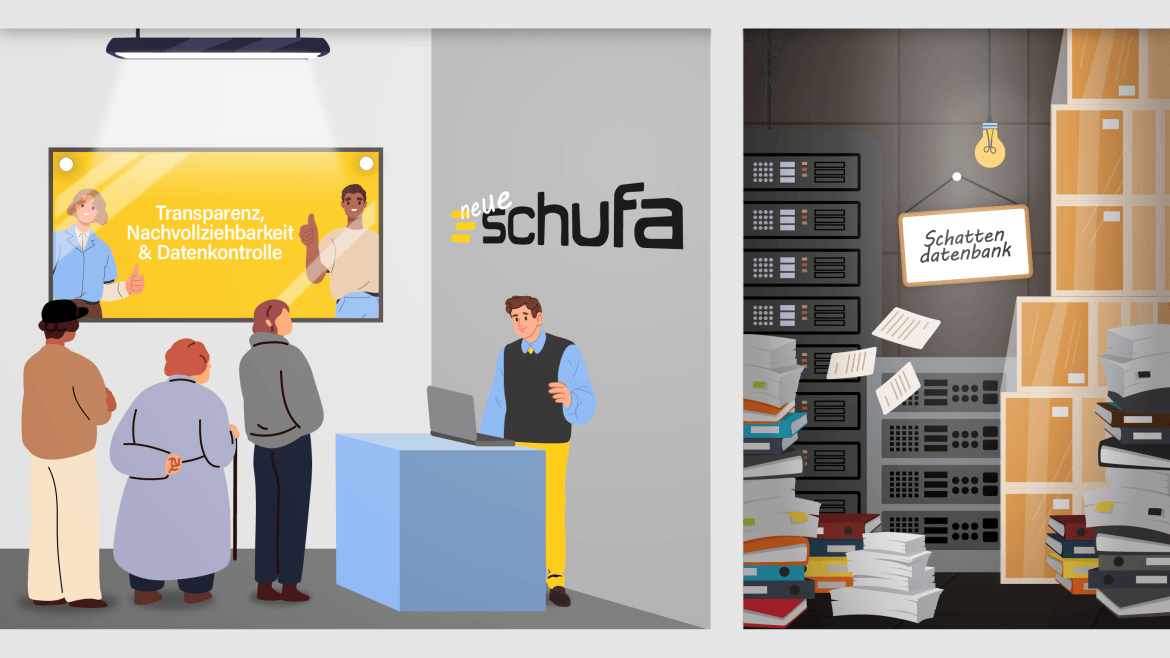
SCHUFA och dess löfte om öppenhet. ITyskland går det praktiskt taget inte att undvika SCHUFA. Den som vill ha ett lån, ett mobilabonnemang eller hyra en lägenhet måste hoppas att det mäktiga kreditinformationsföretaget bekräftar att man har tillräcklig kreditvärdighet. Men hur SCHUFA kommer fram till sina kreditbetyg har alltid varit en svart låda – och har därför regelbundet varit föremål för kritik och rättsliga förfaranden, ända upp till EU-domstolen. Nyligen lanserade SCHUFA en ”transparenskampanj” och har sedan dess berömt sig själv för att ha skapat ”fullständig transparens”.
En källare full av ”raderade” uppgifter. Enligt SCHUFA:s integritetspolicyska lagringstiden för uppgifter som används för att beräkna kreditbetyget även fastställas enligt självpåtagna uppförandekoder. Exempelvis ska inkassokrav eller uppgifter om återbetalda lån raderas tre år efter betalning. Men ”raderad” verkar tydligen betyda något helt annat för SCHUFA än vad det gör enligt GDPR – och för allmänheten: uppgifterna är tydligen bara ”dolda” och försvinner därmed ur konsumenternas synfält, men inte från SCHUFA:s system. Tvärtom: uppgifterna fortsätter att behandlas bakom kulisserna och används till och med för tredje parts ”validering av kreditvärdighet”.
Martin Baumann, dataskyddsjurist vid noyb: ”SCHUFA:s ’skuggdatabas’ är ett skolexempel på olaglig databehandling. SCHUFA behandlar i hemlighet uppgifter som, enligt egna uttalanden, borde ha raderats för länge sedan, och tjänar i slutändan pengar på detta.”
Rätten till insyn nekas kategoriskt. SCHUFA uppvisar en fullständig inkonsekvens när det gäller rätten till insyn: å ena sidan hävdar SCHUFA att den tidigare okända ”skuggdatabasen” är helt transparent. Å andra sidan medger man att de registrerade inte får en kopia av de historiska uppgifter som fortfarande lagras när de begär tillgång enligt artikel 15 i GDPR. I grund och botten hävdar SCHUFA att de registrerade endast är intresserade av vilka uppgifter som för närvarande vägs in i deras kreditvärdering. De uppgifter som lagras i hemlighet behöver därför inte lämnas ut. Rättsligt sett är detta ett fullständigt absurt resonemang. Ett företag kan inte utan vidare begränsa sin informationsplikt till uppgifter som det själv anser vara ”av intresse” för de registrerade. EU-domstolen har för länge sedan klargjort att en kopia av uppgifterna måste vara en fullständig och trogen återgivning av alla behandlade uppgifter.
Marco Blocher, dataskyddsjurist vid noyb: ”Det är uppenbart olagligt av SCHUFA att lagra uppgifter som påstås ha ’raderats’ i en ’skuggdatabas’ men inte lämna ut dem. SCHUFA bryter här uppenbart mot lagen – och de ansvariga hos SCHUFA är förmodligen väl medvetna om detta.”
Tillsynsmyndigheten i Hessen förblir passiv. I teorin ska Hessens dataskyddsmyndighet (HBDI) utöva tillsyn över SCHUFA. I själva verket verkar tillsynsmyndigheten ha känt till ’skuggdatabasen’ sedan våren 2025. Den (notoriskt passiva) myndigheten verkar dock fortfarande skydda SCHUFA. Som en statligt godkänd kvalificerad enhet, har noyb har därför vidtagit åtgärder för att skydda konsumenterna mot SCHUFAs ohämmade datainsamling och hemlighetsmakeri. Efterlevnaden av GDPR ska nu återställas i flera steg:
Steg 1: Varningsbrev och föreläggande: noyb har idag skickat ett uppmaningsbrev till SCHUFA. I samband med detta har begär att kreditinformationsföretaget upphör att lagra uppgifter utöver de angivna lagringstiderna. Dessutom begär att SCHUFA tillhandahåller berörda personer historiska uppgifter som en del av deras begäran om tillgång till uppgifter och säkerställer öppenhet kring sin databehandling. Om kreditinformationsbyrån vägrar att efterkomma dessa krav, kommer noyb väcka talan om förbudsföreläggande för att få SCHUFA:s olagliga metoder förbjudna av domstolarna.
Max Schrems, ordförande för noyb: ”Tyvärr ser vi allt oftare att de offentliga dataskyddsmyndigheterna i Tyskland sviktar. Vi måste därför vidta rättsliga åtgärder som en ideell organisation som agerar i allmänhetens intresse.”
Möjligt steg 2: Grupptalan: Registreradevars uppgifter lagras (eller har lagrats) i ”skuggdatabasen” och som under de senaste åren har skickat en begäran om tillgång enligt artikel 15 i GDPR till SCHUFA kan ha lidit ideell skada. Enligt egna uppgifter lagrar SCHUFA uppgifter om mer än 69 miljoner personer – vilket motsvarar nästan hela den vuxna befolkningen i Tyskland. Det verkar som att 1,6 miljoner människor per år har fått felaktiga svar på sina begäranden om tillgång: Historiska uppgifter lämnades inte ut till någon. Vanligtvis kan den ideella skadan uppskattas till cirka 500 euro per person.
En grupptalan kräver betydligt mer förberedelser än ett föreläggande. Trots detta har noyb redan upprättat en intresselista online. Vem som helst kan anmäla sig här för att senare få information om rättsliga åtgärder skulle vidtas. Som en donationsfinansierad organisation har noyb endast rättsliga åtgärder i de berördas intresse.
Max Schrems, ordförande för noyb: ”SCHUFA har inte bara brutit mot lagen, utan också ljugit för och skadat de drabbade. Vi avser att kräva ersättning för dessa skador utan vinstsyfte.”
En bred front inom civilsamhället.Ävenandraicke-statliga organisationer och dataskyddsexperter riktar massiv kritik mot SCHUFA och kräver att ’skuggdatabasen’ raderas. Den icke-statliga organisationen AlgorithmWatch har startat en namninsamling mot SCHUFA och dataskyddsmyndigheten i Hessen, som har underlåtit att vidta åtgärder. Den tillhandahåller även en formulär som gör det möjligt för de drabbade att begära specifik information om sina historiska uppgifter från SCHUFA.
Matthias Spielkamp, AlgorithmWatch: ”Vi och de nästan 145 000 som undertecknat vår petition kräver följande: SCHUFA måste förse de berörda med fullständig information; dataskyddsmyndigheten i Hessen måste äntligen vidta åtgärder och ålägga SCHUFA att permanent radera ’skuggdatabasen’, samt utdöma det högsta möjliga bötesbeloppet.”
Nyligen har även flera advokater uttryckt kritiska åsikter och påpekat möjliga ytterligare konsekvenser:
Raphael Rohrmoser, delägare på AdvoAdvice Rechtsanwälte: ”Det har redan förekommit otaliga rättsprocesser mot SCHUFA rörande rätten till insyn och rätten till radering. Nu har det framkommit att ’raderade’ uppgifter i själva verket fortfarande är allmänt tillgängliga och att ingen har informerats om detta. Detta väcker den centrala frågan om huruvida den information som SCHUFA lämnat under domstolsförfarandena alltid har varit korrekt.”
Peter Hense, delägare vid Spirit Legal Rechtsanwälte: ”Om ett kreditinformationsföretag vidarebefordrar uppgifter som är märkta som ’raderade’ till tredje part mot betalning kan detta utgöra ett brott. Kanske behöver vi åklagarmyndigheten och domstolarna för att äntligen dränera SCHUFA:s datamyr.”