Vuotaneessa asiakirjassa Irlannin puheenjohtajamaa ehdottaa EU:n jäsenvaltioille, että OpenAI:n, Anthropicin, Googlen, Metan ja SpaceX:n voitontavoittelu tulisi asettaa etusijalle tietosuojan perusoikeuteen nähden. Henkilötietojen käyttö ”tekoälyn yhteydessä” tulisi automaattisesti olla laillista. Monien jäsenvaltioiden välillä näyttää vallitsevan laaja epävirallinen yksimielisyys asiasta. Erityisesti suuret teknologiayritykset voisivat käyttää kaikkia viime vuosikymmeninä kerättyjä henkilötietoja käytännössä ilman rajoituksia, kunhan tämä tapahtuu ”tekoälyn yhteydessä”. Schrems: ”Näiden ehdotusten mukaan tekoälyyritysten voitot menisivät eurooppalaisten yksityisyyden suojan perusoikeuden edelle. Tämä ei ole muuta kuin eurooppalaisten digitaalinen pakkolunastus.” Kaikki tämä tapahtuu huolimatta siitä, että tekoälyyritysten avainhenkilöt varoittavat aktiivisesti omien tuotteidensa aiheuttamista valtavista riskeistä.
- Politico-artikkeli, jossa on alun perin vuotaneita asiakirjoja (maksullinen)
- Irlannin puheenjohtajakauden vuotanut äärimmäinen ehdotus (PDF)
- Saksan ehdotus tekoälyyritysten laajamittaisesta vapauttamisesta (PDF)
- Euroopan komission yleiskatsaussivu ”Digital Omnibus” -pakettiesityksestä
Viimeisetkin rajoitukset kaatuvat: Voittavatko tekoälyyritysten voitot tietosuojan? Osana”Digital Omnibus” -ehdotusta Euroopan komissio väitti ottavansa käyttöön vain vähäisiä yksinkertaistuksia EU-yrityksille, samalla kun se nimenomaisesti lupasi säilyttää ”korkean suojan tason” eurooppalaisille. Koska muutosten oli tarkoitus olla vähäisiä, valittiin ”nopeutettu menettely” – ilman perusoikeuksien arviointia ja ilman, että Euroopan tietosuojan asiantuntijaryhmää otettiin suoraan mukaan.
Euroopan komission ehdottama 88c artikla (nykyisin neuvoston asiakirjassa 88bis artikla) tähtää henkilötietojen käytön vapauttamiseen tekoälyä varten. Ehdotus on tällä hetkellä neuvostossa, jossa Irlannin puheenjohtajakaudella on tällä hetkellä ohjat käsissään. Irlanti toimii EU:n pääkonttorina suurimmalle osalle yhdysvaltalaisista ja kiinalaisista tekoälyyrityksistä.
Saksan ja muiden EU:n suurvaltojen tuella ehdotetaan tällä hetkellä, että henkilötietoja käytettäessä ”tekoälyn yhteydessä”, yrityksillä olisi periaatteessa lupa tehdä mitä tahansa. Tekoälyyritysten kaupalliset edut tulisivat yleensä menemään käyttäjien perusoikeuksien edelle. Tämä yleinen lupa koskisi myös henkilöitä, jotka eivät ole koskaan olleet tekoälyyrityksen asiakkaita, tai vuosikymmeniä sitten syötettyjä tietoja, esimerkiksi chat-keskusteluista tai sosiaalisesta mediasta. Kaikki henkilötiedot, joihin tekoälyyritys jotenkin pääsee käsiksi, kuuluisivat tämän säännöksen piiriin. Käyttäjiltä ei tarvitse pyytää suostumusta – yrityksillä oletetaan automaattisesti olevan ensisijainen ”oikeutettu etu”, jos ne kouluttavat tai käyttävät mitä tahansa tekoälytuotetta.
Schrems: ”Todennäköisesti suurin osa EU:n jäsenvaltioista katsoo nyt, että Elon Muskin, Mark Zuckerbergin, Googlen tai OpenAI:n edut valtavien voittojen keräämisessä tulisi asettaa etusijalle eurooppalaisten perusoikeuteen tietosuojaan nähden. Tämä on suorastaan eurooppalaisten ’digitaalinen pakkolunastus’. Kaikki, mitä olemme koskaan syöttäneet digitaalisiin järjestelmiin tai mitä tekoälyyritykset ovat muulla tavoin hankkineet, muuttuu tekoälyyritysten vapaasti käytettäväksi.”
Eurooppalaisten tietojen myynti Yhdysvaltoihin ja Kiinaan. Poliitikot näyttävät uskovan, että Euroopan talous hyötyy mahdollisimman monen lain kumoamisesta. Voidaan kuitenkin odottaa juuri päinvastaista: useimmilla EU-yrityksillä ei ole pääsyä yhtä suureen tietomäärään eikä pääomaa kilpailla yhdysvaltalaisten yritysten kanssa. Monissa tapauksissa tämä voisi tarkoittaa myös sitä, että EU:n yritysten keräämät tiedot (joita kuitenkin käsitellään Yhdysvalloissa sijaitsevilla alustoilla tai palveluissa) virtaisivat palveluntarjoajille Yhdysvaltoihin tai Kiinaan.
Schrems: ”Tämä lainsäädännön muutos hyödyttää ensisijaisesti suuria toimijoita, jotka ovat keränneet valtavia määriä eurooppalaisten tietoja. Kyseessä on eurooppalaisten tietojen täydellinen myynti globaaleille suuryrityksille. Se johtaisi myös siihen, että suuri määrä osaamista virtaisi EU:n yrityksistä Yhdysvaltoihin tai Kiinaan. Teollisuuspolitiikan näkökulmasta tällainen lähestymistapa on hulluutta.”
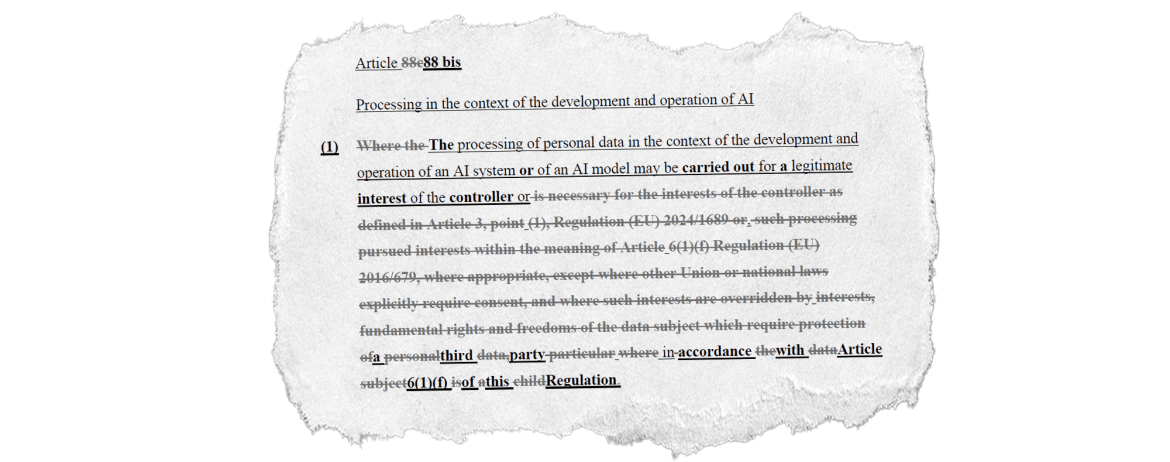
Vapaat kädet koko teknologialle? YleensäGDPR sallii tietojen käsittelyn tiettyihin tarkoituksiin (esim. säilyttäminen verotustietojen tai petosten ehkäisyn vuoksi). Nykyisessä ehdotuksessa oleva 88c artikla (tai 88bis artikla) kuitenkin laillistaa kokonaisen teknologian. Käyttötarkoituksesta riippumatta mikä tahansa tekoälyjärjestelmä keräisi oletusarvoisesti laillisesti mitä tahansa henkilötietoja. Esimerkiksi ehdotettu artikla sallisi myös tekoälyn kouluttamisen ja käytön manipulointiin, disinformaatioon, alastonkuvien tuottamiseen tai tappajadroonien valmistamiseen sekä mihin tahansa muuhun kyseenalaiseen tarkoitukseen. Monet tähän asti laittomat käsittelytoimet muuttuisivat yhtäkkiä laillisiksi – pelkästään siksi, että ne tehdään tekoälyjärjestelmän ”yhteydessä”. Esimerkiksi henkilökohtaista mainontaa varten tapahtuva tietojen käsittely (ilman suostumusta) on tällä hetkellä laitonta EU:ssa. Jos mainontaa kuitenkin aiotaan räätälöidä tekoälyteknologian avulla, se muuttuisi yhtäkkiä lailliseksi.
Schrems: ”Se on kuin sanoisi, että kaikki käy – mitä tahansa teetkin – kunhan se tehdään tietyn teknologian avulla. Monet aiemmin laittomat asiat tulisivat yhtäkkiä laillisiksi, kunhan käytetään tekoälyä. On täysin järjetöntä antaa korkean riskin teknologialle etuuskohtelua muihin tietokonejärjestelmiin nähden.”
45 vuotta kestänyt tietosuojalupaus on romahtamassa. Euroopan tasolla tietosuojalainsäädäntöä on ollut voimassa vuodesta 1981 lähtien. Eurooppalaisille on vuosikymmenten ajan luvattu, että tällainen (oletettavasti) ”tiukka” tietosuoja varmistaisi, etteivät Twitter/X:n, Facebookin tai Instagramin kaltaiset alustat eikä Googlen tai Microsoftin kaltaiset yritykset, jotka keräävät valtavia määriä tietoja, ”koskaan” käyttäisi niitä muihin tarkoituksiin kuin mihin ne on jaettu. Ehdotettu 88c-artikla (tai nykyinen 88bis-artikla) rikkoo tämän lupauksen: kaikki kerätyt tiedot ovat yhtäkkiä kenen tahansa tekoälyjärjestelmän käytettävissä mihin tahansa tarkoitukseen.
Schrems: ”1980-luvulta lähtien olemme luvanneet ihmisille, että vaikka suuret yritykset saattavat säilyttää tietoja, ne saavat käyttää niitä vain rajoitetusti. 88bis-artikla avaa nyt yhtäkkiä portit ja sallii kaikkien tietojen rajoittamattoman käytön tekoälyyn.”
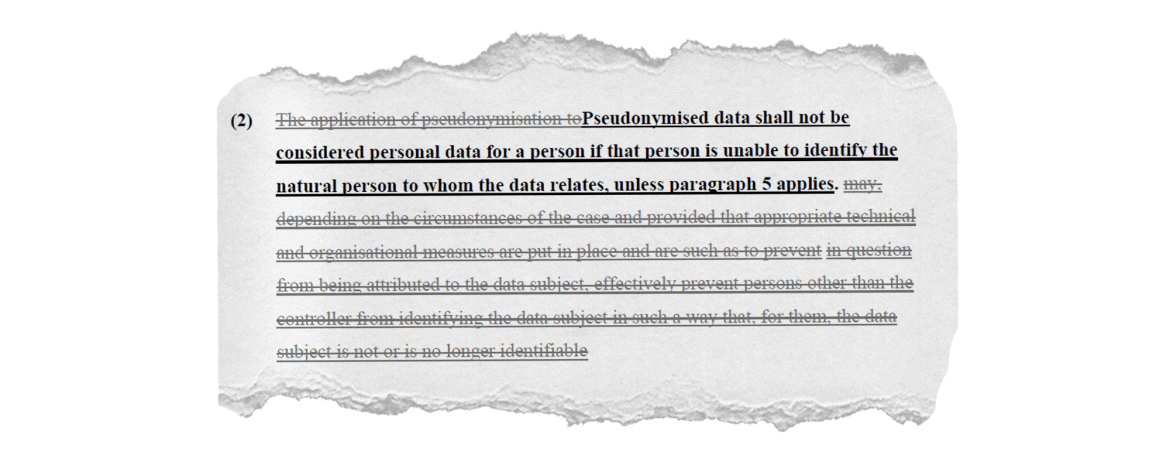
Lisää mittavia rajoituksia suojalle ja oikeuksille. EU:n jäsenvaltiot ovat lisäksi ehdottaneet ”henkilötietojen” määritelmän rajuja kavennuksia, mikä tarkoittaa muun muassa sitä, että on epäselvää, kuuluuko esimerkiksi verkkoseuranta edelleen GDPR:n piiriin. Tämä on tarkoitus toteuttaa niin sanottujen ”pseudonyymien” avulla, joita GDPR ei enää säännönmukaisesti kattaisi. Ongelmana on, että useimmat IT-järjestelmät toimivat ensisijaisesti pseudonyymien avulla (kuten käyttäjätunnukset, seurantatunnukset, IP-osoitteet tai henkilötunnukset).
Lisäksi yrityksen sisäinen tietämys ja valmiudet tulisi ottaa huomioon määritettäessä, sovelletaanko GDPR:ää lainkaan. Vastaavasti rekisteröidyn oikeuksia ei tulisi soveltaa, jos rekisteröity ”käyttää niitä väärin”.
Käytännössä nämä ”subjektiiviset” tekijät ovat alttiita väärinkäytöksille. Päätös siitä, ovatko tiedot edelleen ”henkilökohtaisia” vai onko oikeuden käyttö ”väärinkäyttöä”, jäisi pääasiassa lain sääntelemien yritysten tehtäväksi. Molemmat näistä toimenpiteistä voivat tehdä GDPR:n täytäntöönpanosta käytännössä lähes mahdotonta. Jokaisessa yksittäisessä tapauksessa yritykset voisivat käydä pitkiä keskusteluja omista (tuntemattomista) sisäisistä valmiuksistaan ja aikomuksistaan sekä spekuloida käyttäjien mahdollisesti ”väärinkäyttöön” tähtäävistä aikomuksista. Tällaiset keskustelut venyvät tyypillisesti vuosien pituisiksi ja aiheuttavat menettelyille valtavia viivästyksiä ja kustannuksia – eli kaikkea muuta kuin ”yksinkertaistamista”.
Schrems: ”Nämä muutokset ovat suoraan suurten teknologiayrityksiä puolustavien suurten asianajotoimistojen käsikirjasta. Vietämme vuosia tuomioistuimissa ja viranomaisten edessä saadaksemme nämä väitteet hylätyiksi. EU:n lainsäätäjä todennäköisesti vauhdittaa niitä entisestään ja tekee siten EU:n lainsäädännöstä entistä monimutkaisempaa ja täytäntöönpanokelvottomampaa.”
Euroopan komission ja Euroopan parlamentin kanta. Euroopan komissio teki jonkin aikaa sitten täyskäännöksen ja asettaa tällä hetkellä selvästi teollisuuden eturyhmien edut perusoikeuksien edelle. Euroopan parlamentin kanta on edelleen kaksijakoinen. Vaikka suurin osa Euroopan kansanpuolueen jäsenistä kannattaa yhä useampien porsaanreikien lisäämistä EU:n digitaalilainsäädäntöön, keskusta-vasemmistolaisista ryhmittymistä tulevat Euroopan parlamentin jäsenet ovat toistaiseksi vastustaneet tätä. Myös äärioikeistolaiset ryhmät vastustavat yhä useammin ehdotuksia, jotka antaisivat suurille teknologiayrityksille ”vapaalipun”.
Viimeinen toivo: Euroopan unionin tuomioistuin?Keskeinenkysymysnäyttää olevan, voidaanko laki, jossa ei ole merkittävää rajoitusta, millään tavalla sovittaa yhteen EU:n perusoikeuksien kanssa. Aiemmin Euroopan unionin tuomioistuin on kumonnut EU-lainsäädäntöä tapauksissa, joissa EU:n perusoikeuksia on loukattu huomattavasti vähemmän, kuten tietojen säilyttämisen tai EU:n tietojen siirron Yhdysvaltoihin yhteydessä.
Schrems: ”Jos lainsäätäjä on menettänyt kaiken suhteellisuudentajunsa ja suunnan, kansalaiset voivat kääntyä vain tuomioistuinten puoleen. Mikä tahansa äärimmäinen laki, jolla on suuri riski tulla kumotuksi, aiheuttaisi samalla vain lisää oikeudellista epävarmuutta – sen sijaan, että se yksinkertaistaisi asioita, kuten on luvattu.”