Az új GDPR 2018. május 25-i hatálybalépését követő néhány órán belül az európai nonprofit szervezet noyb.eu három panaszt nyújtott be a Facebook-csoport (beleértve a WhatsAppot és az Instagramot is) ellen. Azóta a Ír Adatvédelmi Bizottság (DPC) a rendkívül lassú eljárás tartalmát "bizalmasnak" nyilvánította, és arra kérte a noyb.eu-t, hogy ne tárgyalja azokat nyilvánosan.
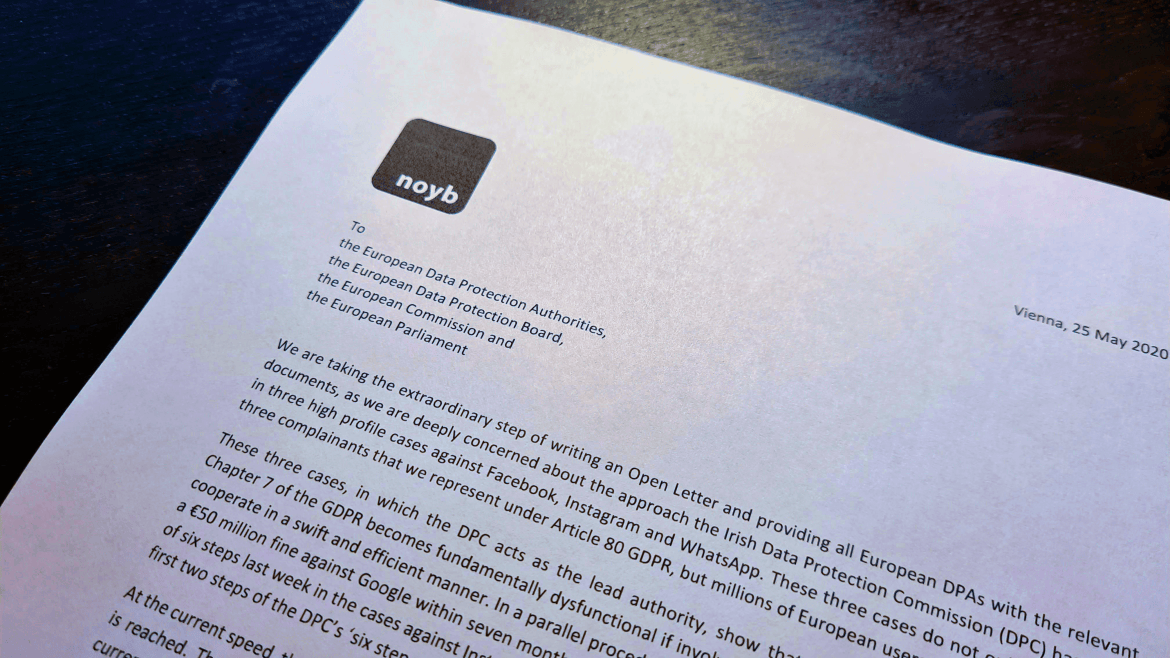
Ennek az állítólagos (és jogilag nem kötelező érvényű) titoktartás ellenére a noyb.eu ma nyílt levelet (PDF ) tett közzé, amelyből kiderül, hogy a GDPR-t két évvel azután, hogy az alkalmazandóvá vált, hogyan (nem) hajtották végre. Még a levélben és az alábbiakban leírt kafkai eljárás szerint is akár 2,5 milliárd eurós bírsággal is szembesülhet a Facebook-csoport, ha a DPC követi a belső vizsgáló jelentését.
- A nyílt levél (PDF) letölthető itt
- A noyb németországi beadványai 2019 szeptemberétől itt tölthetők le
- A noyb 2019. szeptemberi beadványainak angol fordítása itt tölthető le
- Töltse le a Gallup tanulmányát a "hozzájárulás megkerüléséről" alkotott felhasználói véleményről itt
Titkos találkozók a "hozzájárulás megkerüléséről" a DPC és a Facebook között. A nyílt levél először leplezi le, hogy az ír DPC és a Facebook-csoport (beleértve a WhatsAppot és az Instagramot is) tíz titkos találkozót tartott a GDPR 2018-as hatálybalépése előtt. Ezeken a találkozókon a Facebook azt állítja, hogy "részletes közvetlen egyeztetést folytatotta Bizottsággal a GDPR szigorú hozzájárulási szabályainak megkerülésére szolgáló nyilvánvaló "hozzájárulás megkerülése" (részletek alább)végrehajtása előtt" . Annak ellenére, hogy a Facebook ezekre az ülésekre hivatkozott beadványaiban, és kiemelte, hogy a dokumentumok "a DPC általimegfontolás tárgyátképezik", a hatóság megtagadja a hozzáférést e titkos ülésekről készült feljegyzésekhez, beleértve a Facebook által benyújtott fehér könyvet is.
Max Schrems, a noyb.eu elnöke: "Ez nagyon hasonlít azokra a titkos "adóügyi határozatokra", amelyekben az adóhatóságok titokban megállapodnak a nagy technológiai cégekkel arról, hogyan lehet kijátszani az adótörvényeket - csakhogy most már a GDPR-rel is ezt teszik."
A Facebook illegális "hozzájárulás megkerülése". Az eljárásokban, amelyeket a noyb.eu két évvel ezelőtt (a GDPR alkalmazásának első óráiban) benyújtott három panasza indított el, a Facebook-csoport nyíltan elismeri, hogy a szigorúan szabályozott "hozzájárulásról" egyszerűen áttért egy állítólagos "adathasználati szerződésre". Ez a szerződés állítólag arra kötelezi a Facebookot, hogy nyomon kövesse, célozza és kutatást végezzen a felhasználóin. A Facebook szerint ez a váltás éjfélkor történt, amikor a GDPR alkalmazandóvá vált. Egy megállapodás ilyen (kölcsönös) átformálását (ebben az esetben hozzájárulásból szerződéssé) a törvény megkerülése érdekében simulatio-nak nevezik, és érvénytelen.
Max Schrems: "Ez nem más, mint rúzs a malacra. A római idők óta a jog tiltja, hogy valamit csak azért "átnevezzenek", hogy megkerüljék a törvényt. Amit a Facebook megpróbált tenni, az nem okos, hanem nevetséges. Az egyetlen dolog, ami igazán aggasztó, az az, hogy az ír DPC nyilvánvalóan együttműködött a Facebookkal, amikor ezt az átverést tervezték, és most állítólag függetlenül vizsgálja felül."
A Gallup Intézet által a "hozzájárulás megkerüléséről" készített tanulmány szerint 1000 felhasználó 64%-a úgy véli, hogy beleegyezését adta, annak ellenére, hogy a Facebook ennek ellenkezőjét állítja. A kérdéstől függően csak 1,6-2,5% gondolta úgy, hogy valóban "adatfelhasználási szerződést" kötött, amely tartalmazza a Facebook kötelezettségét arra, hogy adatait reklámozásra vagy kutatásra használja fel. A többiek úgy gondolták, hogy ez puszta tájékoztatás, ilyen kötelezettség nélküli szerződés, vagy nem láttak értelmét az oldalnak.
Max Schrems: "Alapvetően az általunk megkérdezett 1000 felhasználó közül senki sem gondolja úgy, hogy ilyen állítólagos "adathasználati szerződést" kötött a Facebookkal"
A DPC az "adathasználati szerződés" jogi elemzését az Oxford English Dictionaryre korlátozza. A DPC többek között azért nem talált problémát a Facebook által hivatkozott állítólagos "adatkezelési szerződéssel" kapcsolatban, mert a DPC egyszerűen úgy döntött, hogy egy ilyen szerződés elemzése kívül esik a hatáskörén ("ultra vires"). Ahelyett, hogy a szerződést az alkalmazandó jog alapján elemezte volna, a DPC szó szerint az Oxford English Dictionary "szerződés" meghatározását idézte jelentéseiben.
Schrems: "A jogi egyetemen megtanulják, hogy jogi kérdésekhez jogi könyveket kell olvasni, nem pedig szótárt. Úgy tűnik, ez évszázadokon át nyerő technika volt. Nyilvánvaló, hogy a DPC megpróbálja nem felülvizsgálni a Facebook állítólagos 'adathasználati szerződését'"
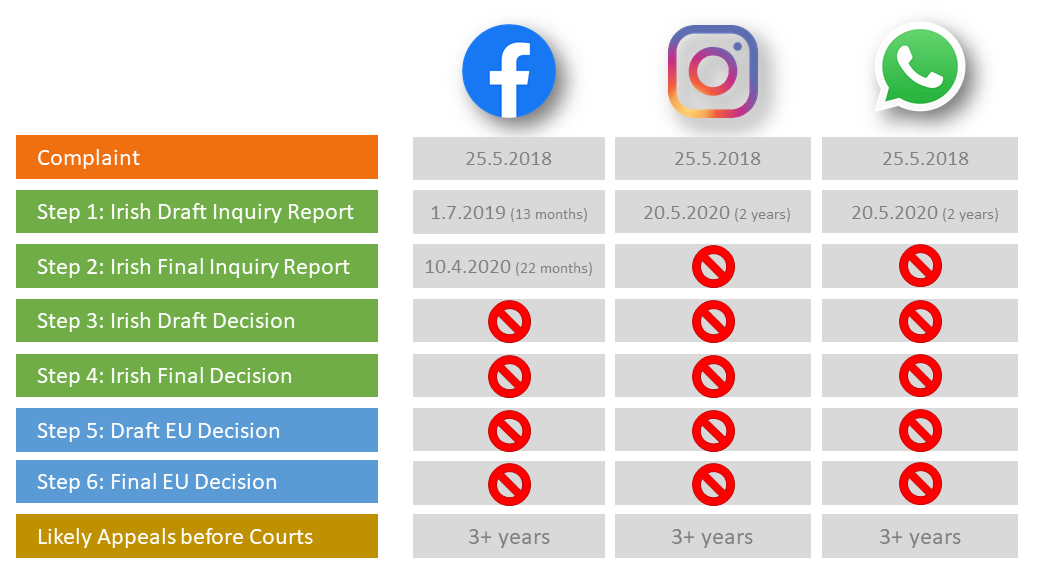
A DPC ünnepli, hogy két év alatt 6 lépésből 1-et teljesített? Múlt pénteken késő este nyilvános nyilatkozatban, a DPC meglepő módon a noyb.eu által indított három eljárást a DPC munkájának nagyszerű előrehaladásának példájaként nevezte meg. Ez annak ellenére történt, hogy a DPC-nek két évbe telt, hogy a WhatsApp és az Instagram esetében a 6 lépésből 1 lépést, a Facebook esetében pedig a 6 lépésből 2 lépést befejezzen (lásd az áttekintő táblázatot). Tekintettel arra, hogy a DPC csak 2019-ben 7125 panaszról számolt be, és nulla GDPR-bírságot jelentett egyetlen magánszereplővel szemben sem, ez aligha tekinthető eredménynek.
Max Schrems: "Mintegy 10 000 panaszos arculcsapása, ha a DPC két év elteltével két esetben a hat lépésből az elsőt emeli ki két év után, mint eredményt"
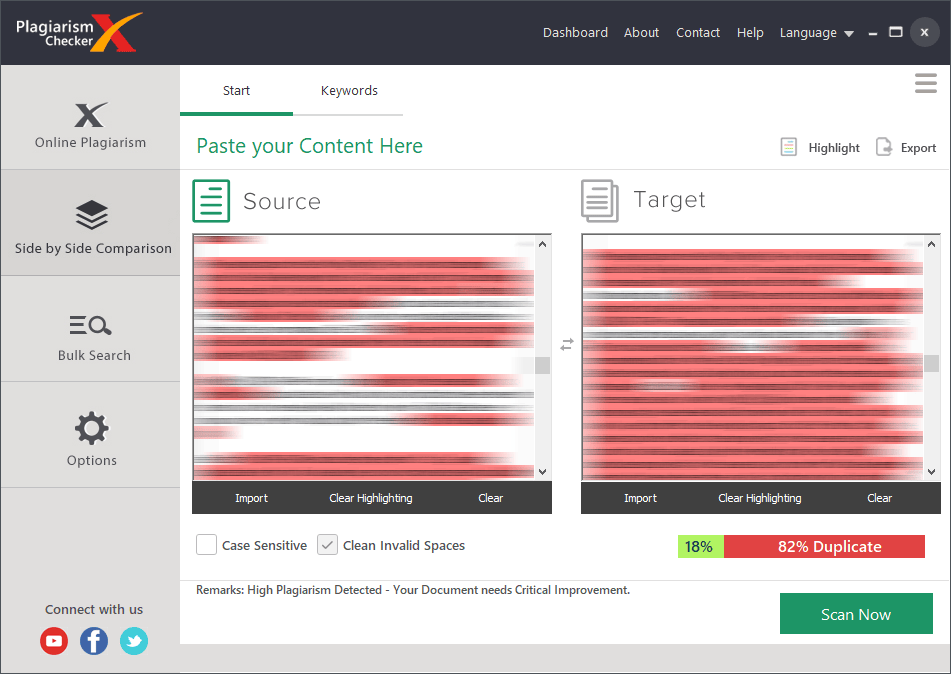
Még a saját jelentés plagizálása is 10 hónapba telt a DPC-nek. Az a büszkeség, amellyel a DPC a múlt héten két jelentéstervezet (1. lépés a 6-ból) WhatsAppon és Instagramon való átadására büszkélkedett, még groteszkebbnek tűnt, amikor a noyb.eu rájött, hogy ezek a jelentések 76-82%-ban átfedésben vannak a 2019-es Facebook-jelentéssel (képernyőkép).
Max Schrems: "Lefuttattuk az Instagramról és a WhatsAppról szóló jelentéstervezeteket, amelyeket a DPC büszkén emelt ki a múlt héten egy plágiumok azonosítására szolgáló szoftverrel, és jót nevettünk: 76%-ban, illetve 82%-ban megegyeztek a Facebookon készült tavalyi jelentéstervezettel. Úgy tűnik, hogy még egy jelentéstervezet széleskörű másolása és beillesztése is több mint 10 hónapot vett igénybe."
A DPC-jelentés a GDPR átláthatósági szabályainak megsértését látja. A bírság akár milliárdokat is elérheti. Bár a DPC ellenállt a Facebook "hozzájárulásának megkerülése" jogszerűségének felülvizsgálatának, egy belső vizsgálati jelentés mégis úgy találja, hogy megsértették a GDPR 5. cikkében foglalt átláthatósági követelményeket azáltal, hogy nem tájékoztatták megfelelően a Facebook, a WhatsApp és az Instagram felhasználóit az adataik felhasználásának jogalapjáról. Ha a DPC végül kitart ezen álláspontja mellett, akkor "hatékony, arányos és visszatartó erejű" bírságot kell kiszabnia, amely a Facebook éves bevételének legfeljebb 4%-a (legfeljebb 2,5 milliárd euró vagy 2,83 milliárd dollár) lehet.
Max Schrems: "A DPC vizsgálata alapvetően arra az álláspontra helyezkedett, hogy a Facebook addig cseszegetheti a felhasználókat, amíg átláthatóbbá teszi ezt. Ez mindazonáltal azt jelentené, hogy a Facebook, az Instagram és a WhatsApp a GDPR-t megsértve dolgozta fel az összes európai felhasználó adatait. Még ha a DPC csak ezt a szűkebb értelemben vett jogsértést állapítja is meg, a bírság akár 2,5 milliárd euróra is rúghat."
Az Európai Bizottságnak és az adatvédelmi hatóságoknak lépniük kell. A nyílt levélben a noyb.eu felszólítja az Európai Bizottságot is, hogy tegyen lépéseket Írországgal szemben. Két év alatt mintegy 10 000 panasz érkezett, és a magánszereplőkkel szemben egyáltalán nem szabtak ki bírságot, nyilvánvaló, hogy Írország nem hajtja végre hatékonyan az uniós jogot.
A nyílt levél más európai adatvédelmi hatóságokat is felszólít, hogy tegyenek lépéseket, ha kollégáik nem hajlandók elvégezni a munkájukat. Bár a GDPR sajnos gyakran nem tartalmaz egyértelmű határidőket, lehetővé teszi, hogy az adatvédelmi hatóságok felkérjék kollégáikat bizonyos intézkedések megtételére, vagy "sürgősségi eljárást" indítsanak, ha egy másik adatvédelmi hatóság tétlenkedik.
Schrems: "Sok adatvédelmi tisztviselőt frusztrálnak az Írországhoz hasonló helyzetek, de csak felszólítani őket nem elég. Használniuk kell a GDPR által előirányzott eszközöket is. Mi például most ilyen kérelmeket nyújtottunk be az osztrák adatvédelmi hatósághoz."
Ezt az erőfeszítést segítendő a noyb.eu a folyamatban lévő eljárásokkal kapcsolatos összes releváns dokumentumot elküldte a többi európai adatvédelmi hatóságnak, annak ellenére, hogy az ír adatvédelmi hatóság kifejezetten ragaszkodott ahhoz, hogy a noyb.eu nem adhatja át ezeket a dokumentumokat a kollégáinak.
A noyb.eu háttere: A noyb.eu egy európai adatvédelmi nonprofit szervezet, amely a GDPR érvényesítését igyekszik biztosítani. a noyb. eu-t több mint 3200 támogató tag finanszírozza. A noyb.eu 15 fős csapatában különböző uniós tagállamok GDPR-jogászai és technológiai szakértői dolgoznak. A noyb.eu eddig több mint 20 GDPR-panaszt nyújtott be különböző ügyekben és olyan vállalatok ellen, mint az Amazon, az Apple, a Google, a Facebook, a DAZN, a SoundCloud és a Netflix.