
Num documento que vazou, a Presidência irlandesa propõe aos Estados-Membros da UE que o interesse da OpenAI, da Anthropic, da Google, da Meta e da SpaceX em obter lucros tenha precedência sobre o direito fundamental à proteção de dados. A utilização de dados pessoais «no contexto da IA» deveria ser automaticamente lícita. Parece existir um amplo consenso informal por parte de muitos Estados-Membros. Em particular, as grandes empresas tecnológicas poderiam utilizar todos os dados pessoais recolhidos ao longo das últimas décadas praticamente sem restrições, desde que tal ocorra «no contexto» da IA. Schrems: «Ao abrigo destas propostas, os lucros das empresas de IA prevaleceriam sobre o direito fundamental dos europeus à privacidade. Isto não passa de uma expropriação digital dos europeus.» Tudo isto está a acontecer apesar de as figuras-chave das empresas de IA alertarem ativamente para os enormes riscos associados aos seus próprios produtos.
- Artigo do Politico com documentos inicialmente divulgados (acesso restrito)
- Proposta radical da Presidência irlandesa que foi divulgada (PDF)
- Proposta da Alemanha para uma liberalização massiva das empresas de IA (PDF)
- Página de síntese da Comissão Europeia sobre o «Omnibus Digital»
Caem os últimos limites: os lucros das empresas de IA prevalecem sobre a proteção de dados? Noâmbito da proposta do «Omnibus Digital», a Comissão Europeia afirmou que iria adotar apenas simplificações menores para as empresas da UE, ao mesmo tempo que afirmava explicitamente que iria manter um «elevado nível de proteção» para os europeus. Como se pretendia que as alterações fossem mínimas, optou-se por um «procedimento acelerado» — sem qualquer avaliação dos direitos fundamentais e sem envolver diretamente o grupo de peritos europeu em matéria de proteção de dados.
O artigo 88.º-C proposto pela Comissão Europeia (agora artigo 88.º-A no documento do Conselho) visa liberalizar a utilização de dados pessoais para a IA. A proposta encontra-se atualmente no Conselho, onde a Presidência irlandesa detém atualmente o comando. A Irlanda funciona como sede na UE para a maioria das empresas de IA dos EUA e da China.
Com o apoio da Alemanha e de outras potências da UE, propõe-se atualmente que, ao utilizar dados pessoais «no contexto da IA», as empresas estejam, em geral, autorizadas a fazer praticamente tudo. Os interesses comerciais das empresas de IA devem, em geral, prevalecer sobre os direitos fundamentais dos utilizadores. Esta autorização geral aplicar-se-ia também a indivíduos que nunca tenham sido clientes de uma empresa de IA, ou a dados introduzidos há décadas, por exemplo, em conversas ou nas redes sociais. Todos os dados pessoais a que uma empresa de IA consiga, de alguma forma, ter acesso estariam abrangidos por esta disposição. Não há necessidade de pedir o consentimento dos utilizadores – presume-se automaticamente que as empresas têm um «interesse legítimo» preponderante se treinarem ou utilizarem qualquer produto de IA.
Schrems: «É provável que a maioria dos Estados-Membros da UE esteja agora a afirmar que os interesses de Elon Musk, Marc Zuckerberg, da Google ou da OpenAI, em obter lucros enormes, devem prevalecer sobre o direito fundamental dos europeus à proteção de dados. Isto não é mais do que uma «expropriação digital» dos europeus. Tudo o que alguma vez introduzimos em sistemas digitais, ou que as empresas de IA tenham obtido de outra forma, torna-se um alvo legítimo para utilização por parte dessas empresas.»
A venda de dados europeus aos EUA e à China. Os políticos parecem acreditar que a economia europeia beneficiará com a abolição do maior número possível de leis. No entanto, é de esperar exatamente o contrário: a maioria das empresas da UE não tem acesso ao mesmo volume de dados, nem ao capital necessário para competir com as empresas norte-americanas. Em muitos casos, isto também poderá significar que os dados recolhidos por empresas da UE (mas processados em plataformas ou serviços nos EUA) fluiriam para fornecedores nos EUA ou na China.
Schrems: «Esta alteração legislativa beneficia principalmente os grandes intervenientes, aqueles que recolheram quantidades massivas de dados europeus. Trata-se de uma verdadeira liquidação dos dados europeus a favor de empresas globais. Resultaria também na transferência de uma grande quantidade de know-how das empresas da UE para os EUA ou a China. Do ponto de vista da política industrial, tal abordagem é uma loucura.»
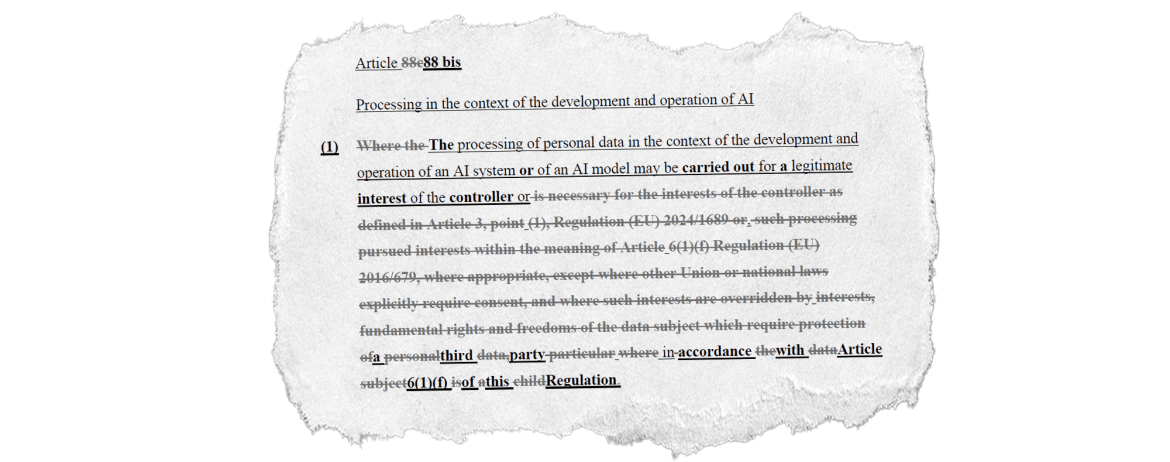
Um cheque em branco para toda uma tecnologia? Normalmente, o RGPD permite o tratamento para fins específicos (por exemplo, conservação para registos fiscais ou prevenção de fraude). No entanto, o artigo 88.º-C (ou artigo 88.º-A) atualmente proposto legitima toda uma tecnologia. Independentemente da finalidade para a qual seja utilizado, qualquer sistema de IA estaria, por defeito, a recolher legalmente quaisquer dados pessoais. Por exemplo, o artigo proposto permitiria também o treino e a utilização da IA para manipulação, desinformação, a geração de imagens de nudez ou drones assassinos e, na verdade, qualquer outra finalidade questionável. Muitas operações de tratamento que até agora eram ilegais passariam subitamente a ser legais — apenas porque são realizadas «no contexto» de um sistema de IA. Por exemplo, o tratamento de dados para fins de publicidade personalizada (sem consentimento) é atualmente ilegal na UE. Agora, porém, se a publicidade for personalizada utilizando tecnologia de IA, passaria subitamente a ser legal.
Schrems: «É como dizer que vale tudo — não importa o que se faça — desde que seja feito com uma tecnologia específica. Muitas coisas que antes eram ilegais passariam subitamente a ser legais, desde que se utilize IA. É totalmente absurdo dar a uma tecnologia de alto risco um tratamento preferencial em relação a todos os outros sistemas informáticos.»
A promessa de 45 anos de proteção de dados está a desmoronar-se. A nível europeu, a legislação em matéria de proteção de dados existe desde 1981. Durante décadas, foi prometido aos europeus que essa proteção de dados (supostamente) «rigorosa» garantiria que plataformas como o Twitter/X, o Facebook ou o Instagram, e empresas como a Google ou a Microsoft, que recolhem enormes quantidades de dados, «nunca» os utilizariam para outros fins que não aqueles para os quais foram partilhados. O artigo 88.º-C (ou agora 88.º-A) proposto quebra esta promessa: todos os dados recolhidos ficam subitamente à disposição de qualquer sistema de IA, para qualquer utilização.
Schrems: «Desde a década de 1980 que prometemos às pessoas que, embora as grandes empresas possam reter os dados, só lhes é permitido utilizá-los de forma limitada. O artigo 88.º-A abre agora, de repente, as comportas e permite a utilização ilimitada de todos os dados para a IA.»
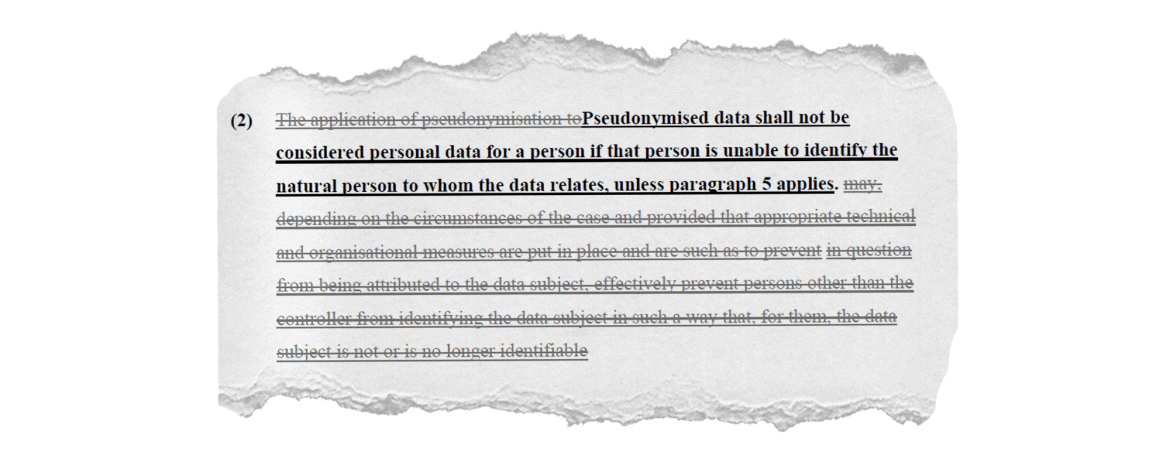
Mais restrições massivas às proteções e aos direitos. Os Estados-Membros da UE propuseram ainda restringir drasticamente a definição de «dados pessoais», o que significa que, entre outras coisas, não é claro se, por exemplo, o rastreio online continuaria a ser abrangido pelo RGPD. Isto pretende ser feito através dos chamados «pseudónimos», que, em regra, deixarão de estar abrangidos pelo RGPD. O problema é que a maioria dos sistemas informáticos funciona principalmente com pseudónimos (tais como identificadores de utilizador, identificadores de rastreamento, endereços IP ou números de segurança social).
Além disso, os conhecimentos e capacidades internos da empresa deverão ser um elemento a ter em conta para determinar se o RGPD se aplica de todo. Da mesma forma, os direitos dos titulares de dados não deverão ser aplicáveis se forem «abusados» pelo próprio titular.
Na prática, estes fatores «subjetivos» são propensos a abusos. A decisão sobre se os dados continuam a ser «pessoais» ou se o exercício de um direito é «abusivo» seria tomada principalmente pelas próprias empresas reguladas pela lei. Ambas estas medidas podem tornar quase impossível a aplicação do RGPD na prática. Em cada caso individual, as empresas poderiam ter longos debates sobre as suas capacidades e intenções internas (desconhecidas) e especular sobre as intenções potencialmente «abusivas» dos utilizadores. Tais debates arrastam-se normalmente durante anos e afogam os procedimentos em enormes atrasos e custos — o que está longe de ser uma «simplificação».
Schrems: «Estas alterações saíram diretamente do manual de qualquer grande sociedade de advogados que defenda as grandes empresas tecnológicas. Passamos anos nos tribunais e perante as autoridades para conseguir que estas alegações sejam rejeitadas. O legislador da UE irá provavelmente potenciá-las e, consequentemente, tornar a legislação da UE ainda mais complexa e inaplicável.»
Posição da Comissão Europeia e do Parlamento Europeu. A Comissão Europeia deu uma reviravolta de 180 graus há algum tempo e, atualmente, dá claramente prioridade aos interesses dos grupos de pressão da indústria em detrimento dos direitos fundamentais. A posição do Parlamento Europeu continua a ser ambígua. Enquanto a maioria do Partido Popular Europeu tende a defender a introdução de cada vez mais lacunas na legislação digital da UE, os deputados do Parlamento Europeu, das facções de centro-esquerda, têm, até agora, resistido a essa tendência. Cada vez mais, também os grupos de extrema-direita se opõem às propostas de um «passe livre» para as grandes empresas tecnológicas.
Última esperança: o Tribunal de Justiça? Aquestão principal parece ser se uma lei sem quaisquer restrições significativas pode, de alguma forma, ser conciliada com os direitos fundamentais da UE. No passado, o Tribunal de Justiça Europeu anulou legislação da UE em casos que envolviam violações muito menos significativas dos direitos fundamentais da UE, tais como a retenção de dados ou a transferência de dados da UE para os Estados Unidos.
Schrems: «Se o legislador perdeu todo o sentido de proporção e orientação, então as pessoas só podem recorrer aos tribunais. Qualquer lei extrema que apresente um risco elevado de ser anulada acabaria, ao mesmo tempo, por criar apenas mais incerteza jurídica — em vez da simplificação prometida.»