I ett läckt dokument föreslår det irländska ordförandeskapet för EU:s medlemsstater att OpenAI:s, Anthropics, Googles, Metas och SpaceX:s vinstintresse ska ha företräde framför den grundläggande rätten till dataskydd. Användning av personuppgifter ”i samband med AI” bör automatiskt vara laglig. Det verkar råda bred informell enighet bland många medlemsstater. Framför allt skulle de stora teknikföretagen kunna använda alla personuppgifter som samlats in under de senaste decennierna praktiskt taget utan några begränsningar, så länge detta sker ”i samband med” AI. Schrems: ”Enligt dessa förslag skulle AI-företagens vinster gå före européernas grundläggande rätt till integritet. Detta är inget annat än en digital expropriering av européerna.” Allt detta sker trots att nyckelpersoner inom AI-företagen aktivt varnar för de enorma riskerna som är förknippade med deras egna produkter.
- Artikel i Politico med dokument som ursprungligen läckt ut (bakom betalvägg)
- Läckt extremt förslag från det irländska ordförandeskapet (PDF)
- Förslag från Tyskland om en omfattande liberalisering av AI-företag (PDF)
- Europeiska kommissionens översiktssida om ”Digital Omnibus”
De sista begränsningarna faller: Trumfar AI-företagens vinster dataskyddet? Somen del av förslaget till ”Digital Omnibus” hävdade Europeiska kommissionen att man endast skulle införa mindre förenklingar för EU-företag, samtidigt som man uttryckligen lovade att upprätthålla en ”hög skyddsnivå” för européerna. Eftersom ändringarna var avsedda att vara minimala valdes ett ”snabbförfarande” – utan någon prövning av de grundläggande rättigheterna och utan att direkt involvera den europeiska expertgruppen för dataskydd.
Artikel 88c, som föreslagits av Europeiska kommissionen (nu artikel 88bis i rådets dokument), syftar till att fria upp användningen av personuppgifter för AI. Förslaget ligger för närvarande hos rådet, där det irländska ordförandeskapet för närvarande har ledningen. Irland fungerar som EU:s huvudkontor för majoriteten av de amerikanska och kinesiska AI-företagen.
Med stöd av Tyskland och andra inflytelserika EU-länder föreslås det för närvarande att användningen av personuppgifter ”i samband med AI”, företag i princip ska tillåtas göra vad som helst. AI-företagens kommersiella intressen bör i allmänhet gå före användarnas grundläggande rättigheter. Detta generella tillstånd skulle även gälla för personer som aldrig har varit kunder hos ett AI-företag, eller för uppgifter som matats in för flera decennier sedan, till exempel i chattar eller på sociala medier. Alla personuppgifter som ett AI-företag på något sätt kan få tag på skulle omfattas av bestämmelsen. Det finns inget behov av att be användarna om samtycke – företagen antas automatiskt ha ett överordnat ”berättigat intresse” om de tränar eller använder någon AI-produkt.
Schrems: ”En trolig majoritet av EU:s medlemsstater hävdar nu att Elon Musks, Mark Zuckerbergs, Googles eller OpenAI:s intressen av att göra enorma vinster ska ha företräde framför européernas grundläggande rätt till dataskydd. Detta är inget mindre än en ’digital expropriering’ av européerna. Allt vi någonsin har matat in i digitala system, eller som AI-företag på annat sätt har kommit över, blir fritt byte för AI-företagen att använda.”
Försäljningen av europeiska data till USA och Kina. Politikerna verkar tro att den europeiska ekonomin kommer att gynnas av att så många lagar som möjligt avskaffas. Man kan dock förvänta sig raka motsatsen: de flesta EU-företag har varken tillgång till samma datamängd eller det kapital som krävs för att konkurrera med amerikanska företag. I många fall kan detta också innebära att de uppgifter som samlas in av EU-företag (men som behandlas på plattformar eller tjänster i USA) skulle hamna hos leverantörer i USA eller Kina.
Schrems: ”Denna lagändring gynnar främst de stora aktörerna, de som har samlat in enorma mängder europeiska data. Detta är en fullständig utförsäljning av europeiska data till globala företag. Det skulle också leda till att en stor mängd kunskap flyter från EU-företag till USA eller Kina. Ur ett industripolitiskt perspektiv är ett sådant tillvägagångssätt rena galenskapen.”
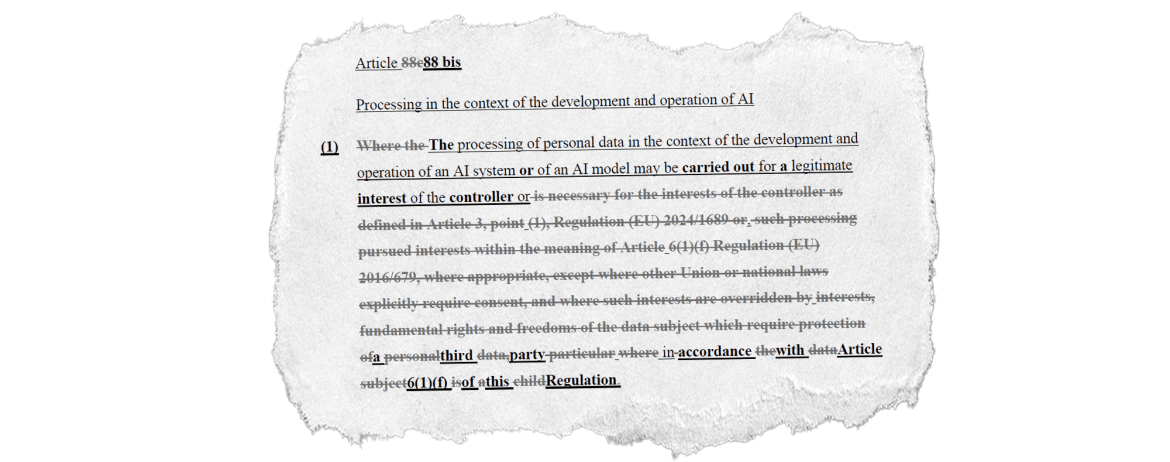
En fribiljett för en hel teknik? Vanligtvistillåter GDPR behandling för specifika ändamål (t.ex. lagring för skatteregister eller bedrägeribekämpning). Den artikel 88c (eller artikel 88bis) som nu föreslås legitimerar dock en hel teknik. Oavsett vilket syfte den används för skulle varje AI-system som standard lagligt samla in alla personuppgifter. Den föreslagna artikeln skulle till exempel även tillåta träning och användning av AI för manipulation, desinformation, generering av nakenbilder eller drönare som dödar människor och i själva verket vilket annat tvivelaktigt syfte som helst. Många behandlingsåtgärder som hittills varit olagliga skulle plötsligt bli lagliga – bara för att de sker ”i samband med” ett AI-system. Till exempel är databehandling för personliga reklamändamål (utan samtycke) för närvarande olaglig i EU. Om reklam nu ska anpassas med hjälp av AI-teknik skulle den plötsligt bli laglig.
Schrems: ”Det är som att säga att allt är tillåtet – oavsett vad man gör – så länge det görs med en specifik teknik. Många saker som tidigare var olagliga skulle plötsligt bli lagliga, så länge man använder AI. Det är fullständigt absurt att ge en högriskteknik förmånsbehandling framför alla andra datorsystem.”
Det 45 år gamla löftet om dataskydd håller på att rasa samman. På europeisk nivå har dataskyddslagstiftning funnits sedan 1981. I årtionden har européerna lovats att ett sådant (förmodat) ”strikt” dataskydd skulle säkerställa att plattformar som Twitter/X, Facebook eller Instagram, och företag som Google eller Microsoft som samlar in enorma mängder data, ”aldrig” skulle använda dem för andra ändamål än de för vilka de delades. Den föreslagna artikeln 88c (eller nu 88bis) bryter detta löfte: all insamlad data är plötsligt tillgänglig för vilket AI-system som helst, för vilket ändamål som helst.
Schrems: ”Sedan 1980-talet har vi lovat människor att även om stora företag får behålla uppgifterna, får de endast använda dem i begränsad utsträckning. Artikel 88bis slår nu plötsligt upp slussportarna och tillåter obegränsad användning av alla uppgifter för AI.”
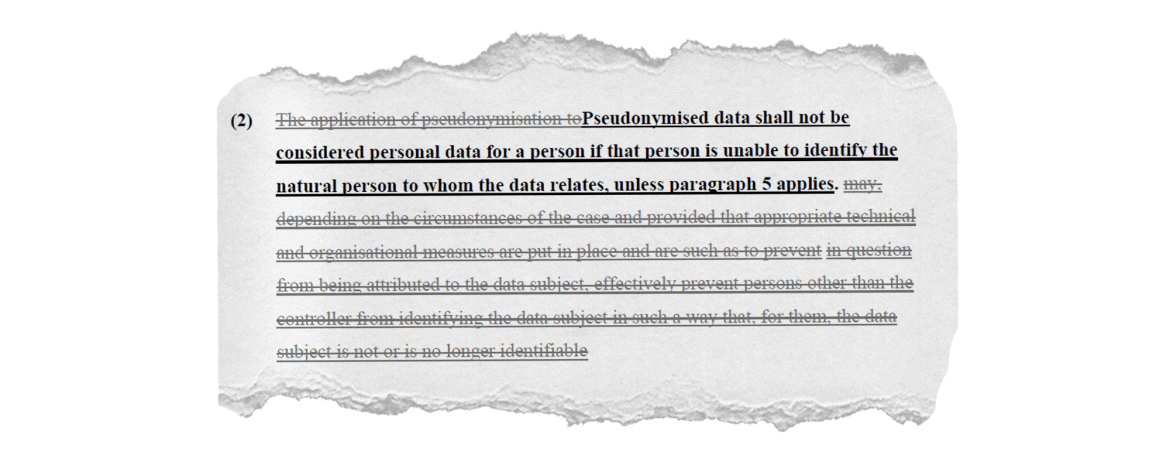
Ytterligare omfattande inskränkningar av skydd och rättigheter. EU:s medlemsstater har dessutom föreslagit att definitionen av ”personuppgifter” ska begränsas drastiskt, vilket bland annat innebär att det är oklart om exempelvis spårning på nätet fortfarande skulle omfattas av GDPR. Detta är tänkt att ske via så kallade ”pseudonymer” som i regel inte längre ska omfattas av GDPR. Problemet är att de flesta IT-system i första hand arbetar med pseudonymer (såsom användar-ID, spårnings-ID, IP-adresser eller personnummer).
Dessutom bör företagets interna kunskap och kapacitet vara en faktor som beaktas för att avgöra om GDPR överhuvudtaget är tillämplig. På samma sätt bör den registrerades rättigheter inte gälla om de ”missbrukas” av den registrerade.
I praktiken är dessa ”subjektiva” faktorer utsatta för missbruk. Beslutet om huruvida uppgifter fortfarande är ”personuppgifter” eller om en rättighet utövas på ett ”missbrukande” sätt skulle i första hand fattas av de företag som omfattas av lagen. Båda dessa åtgärder kan göra det nästan omöjligt att tillämpa GDPR i praktiken. I varje enskilt fall skulle företagen kunna föra långdragna diskussioner om sina (okända) interna resurser och avsikter samt spekulera om användarnas potentiellt ”missbrukande” avsikter. Sådana diskussioner brukar dra ut på tiden i åratal och drabbas av enorma förseningar och enorma kostnader – alltså allt annat än en ”förenkling”.
Schrems: ”Dessa ändringar är hämtade direkt ur handboken för vilken stor advokatbyrå som helst som försvarar de stora teknikföretagen. Vi tillbringar år i domstolar och inför myndigheter för att få dessa påståenden avvisade. EU-lagstiftaren kommer sannolikt att ge dem ytterligare fart och därmed göra EU-lagstiftningen ännu mer komplex och omöjlig att tillämpa.”
Europeiska kommissionens och Europaparlamentets ståndpunkt. Europeiska kommissionen gjorde för en tid sedan en helomvändning och prioriterar för närvarande tydligt industrilobbyns intressen framför de grundläggande rättigheterna. Europaparlamentets ståndpunkt är fortfarande splittrad. Medan de flesta inom Europeiska folkpartiet tenderar att argumentera för att införa fler och fler kryphål i EU:s digitala lagstiftning, har ledamöter från center-vänstergrupperingarna hittills motsatt sig detta. I allt högre grad motsätter sig även grupper på extremhögerkanten förslag om ett ”fritt pass” för Big Tech.
Sista hoppet: EU-domstolen? Denviktigaste frågan verkar vara om en lag utan några meningsfulla begränsningar på något sätt kan förenas med EU:s grundläggande rättigheter. Tidigare har EU-domstolen ogiltigförklarat EU-lagstiftning i ärenden som rörde betydligt mindre allvarliga kränkningar av EU:s grundläggande rättigheter, såsom datalagring eller överföring av EU-data till USA.
Schrems: ”Om lagstiftaren har förlorat all känsla för proportioner och riktning, kan medborgarna bara vända sig till domstolarna. Varje extrem lag som löper stor risk att ogiltigförklaras skulle samtidigt bara skapa ytterligare rättslig osäkerhet – istället för den utlovade förenklingen.”